Deli z drugimi:


 Sledite nam na Google News
Etični heker (White Hat) in GDPR
Če boste po spletu iskali defincijo etičnega hekerja, boste našli kar nekaj različnih definicij. Vsem pa je skupno, da etični heker dela po naročilu naročnika (v primeru GDPR upravljavca osebnih podatkov), v skladu s pravili stroke informacijske varnosti, predvsem pa, da ne poskuša vdirati v podjetja na lastno pest. S slednjim se sicer ne strinjajo vsi, vendar je treba po drugi strani vedeti, da je lahko tudi dobronamerno hekanje po slovenskem Kazenskem zakoniku šteto kot kaznivo dejanje (in v tem primeru ga slovensko pravo vidi kot black hat). In besedica »etični« poleg hekerja ni kar tako. Kaj je etika v hekanju, je včasih sicer težko ugotoviti in definicije vsebujejo več elementov, vendar je z vidika GDPR eden osnovnih poudarkov, da etični heker podatkov, ki jih je o organizaciji dobil med penetracijskim testom oziroma hekanjem, ne uporablja za noben drug namen razen tistega, ki je določen v dogovoru z naročnikom. Seveda tudi, da svojih ugotovitev ne deli s širšo javnostjo, mediji ali nadzornimi organi. V besedo »etično« sami vstavljamo tudi izobraževanja, prakso in redno spremljanje varnostnih dogodkov. V primeru, da se heker ne izobražuje, verjetno tudi ni etično, da svetuje drugim.
Najbolj znani etični heker?
Verjetno najbolj znani etični heker je Kevin Mitnick, ki je svojo »kariero« začel kot black hat heker in besedo “etični” dodal šele po odsluženi zaporni kazni. Kevin je v začetku svoje kariere množično uporabljal socialni inženiring in podatke, ki jih je uspel dobiti na ta način, uporabljal za nadaljnje vdore v sisteme. To, kar se je izkazalo in kar danes v obliki predavatelja rad poudarja je, da je socialni inženiring (skupaj z vsemi svojimi oblikami) izjemno nevaren za varnost podatkov. Prav ljudje smo namreč tisti, ki smo bistveno občutljivejši na manipulacijo kot strojna ali programska oprema. Če namreč nekdo razkrije geslo, potem je seveda dostop do podatkov tako enostaven, kot je vstop vlomilcu v vaš dom, če greste na počitnice, ključ pa pustite pod predpražnikom.
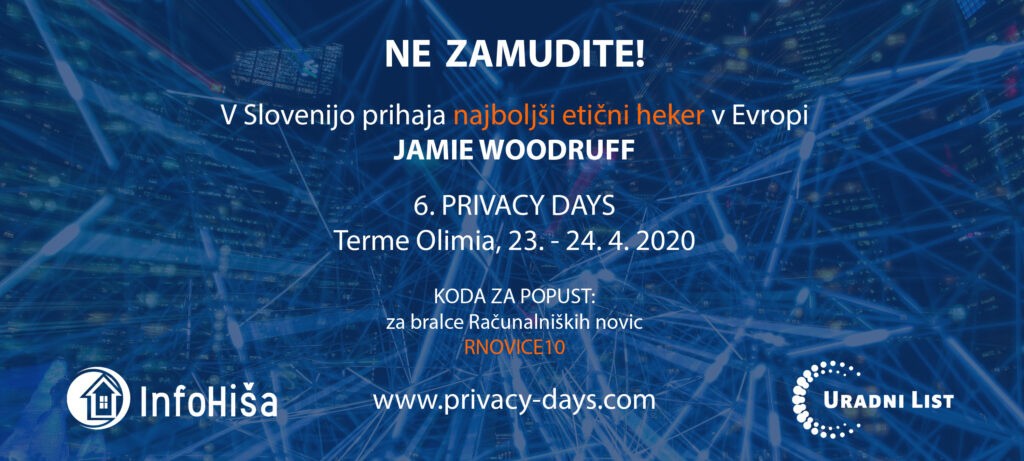
Vzpenjajoča se zvezda etičnega hekanja in trenutno najboljši etični heker v Evropi pa je Jamie Woodruff, ki 24. aprila letos prihaja v Slovenijo kot govorec na 6. Dnevih prava zasebnosti in varovanja informacij (Privacy Days). Jamie je postal znan, ko je v okviru študentskega tekmovanja vdrl v Facebook. Odtlej je odkril varnostne luknje v številnih odmevnih sistemih, vključno s spletnim mestom Kim Kardashian, za katerega je ugotovil, da resno ogroža osebne podatke njenih oboževalcev. Jamie govori o pomenu varnosti sistemov in omrežij ter je znan po tem, da razkriva izkoriščanja in ranljivosti po vsem svetu v vodilnih varnostnih aplikacijah, kot so Facebook, YouTube, Twitter, Apple in Google. Poznan je primer, ko se je v veliki finančni ustanovi lažno predstavil kot dostavljavec pizze in s pomočjo vdora v ključavnice pridobil dostop do njihove strežniške sobe. Seveda z dovoljenjem vodstva podjetja. Predstavil bo tudi nekaj svojih praktičnih trikov.
Etični heking in GDPR
Vsak sistem je samo toliko odporen, kot je odporen njegov najšibkejši člen. In prav vsak sistem ima svoje pomanjkljivosti. Prav zato etični hekerji postajajo nepogrešljivi tudi na področju varstva osebnih podatkov, saj so se zahteve po varnosti osebnih podatkov še bolj približale standardu ISO/IEC27001, ki vključuje tudi spremljanje dogodkov in odpravljanje ugotovljenih nepravilnosti. Tu nastopi etični heker, ki vam pomaga odkriti luknje v sistemih. In, ker se vedno več (osebnih) podatkov obdeluje v e-oblikah, etični heker postaja vedno bolj zaželen profil in poklic prihodnosti (poleg seveda CISO). Samo na področju informacijske varnosti bo namreč v nekaj letih primanjkovalo na 100-tisoče tovrstnih profilov.
Nekateri celo ocenjujejo, da bi vsaka velika organizacija, ki obdeluje veliko osebnih podatkov, morala imeti zaposlenega ali CISO ali etičnega hekerja. S takšnim stališčem se seveda z lahkoto strinjamo, saj v praksi pogosto ugotovimo, da so znanja informacijske varnosti vendarle nekoliko bolj specifična kot splošna IT izobrazba.
Več na www.info-hisa.si (P.R.)
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Sorodne novice
Kaj berejo drugi?
Partnerji Računalniških novic Prikaži vse
Računalniški muzej
Tiskarna Igma-Graf, Martin Škofljanec s.p.
3WAY d.o.o.