Sledite nam na Google News
SQL injection ranljivost
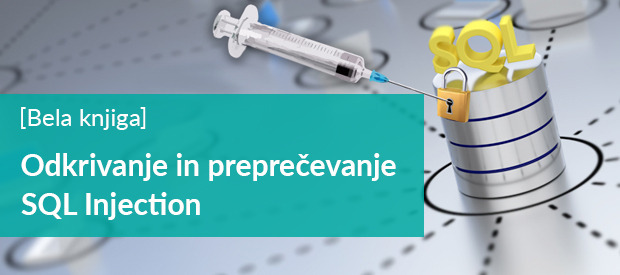
Ogroženi pa niso samo podatki, ki so neposredno povezani z ranljivo aplikacijo, ampak tudi marsikateri ostali.
Preko ranljivosti so namreč ogroženi tudi:
• podatki iz drugih aplikacij v podjetju, če se ti nahajajo na istem baznem strežniku,
• podatki o skrbnikih (gesla, uporabniška imena, dostopi), ki se marsikdaj shranjujejo v bazo,
• podatki, ki so po novi GDPR uredbi še posebej občutljivi (na primer seznam e-mail naslovov uporabnikov, prijavljenih na e-novice, zbranih preko spletne strani).
Prav tako pridobivanje (pomembnih) podatkov ni edina posledica SQL injection ranljivosti, ampak obstajajo številne druge grožnje, kot so:
• nepooblaščeno spreminjanje, vpisovanje in brisanje podatkov v bazi,
• vnašanje zlonamernih datotek v bazo, prek katerih lahko prevzamemo nadzor nad strežnikom,
• ‘Denial of Service’ napadi na bazo in posledično na celoten informacijski sistem,
• nepooblaščena prijava v raznorazna prijavna okna, ki so povezana z uporabniki v bazi idr.
S katerimi orodji lahko najdemo in izrabimo ranljivost?
Na voljo so močna in učinkovita orodja za zaznavanje in izrabo ranljivosti. Prav zaradi visoke ‘popularnosti’ med napadalci, so se sčasoma razvila zelo močna orodja, s katerimi lahko napadalci učinkovito napadajo ranljive aplikacije, kljub pomanjkanju znanja o bazah in baznih jezikih. V praksi dve zelo uporabni orodji sta Burp Scanner in SQLMap, s katerima lahko enako učinkovito spoznamo in razumemo naravo SQL injection ranljivosti in tako ustrezno ukrepamo.
“Pri preprečevanju ranljivosti imamo na voljo dva pristopa, in sicer ustrezno programiranje skript spletne aplikacije, kot tudi nekatere druge mehanizme, s katerimi lahko omilimo posledice ali celo preprečimo pojav ranljivosti,” razlaga Vladimir Ban, strokovnjak za kibernetsko varnost v podjetju Smart Com, ki je tudi avtor bele knjige Odkrivanje in preprečevanje SQL Injection. V njej je zbral koristne nasvete in praktične pristope, s katerimi se ranljivosti lahko uspešno izognete.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.

Povezave
Članek je pripravljen v sodelovanju s partnerjem SMART COM d.o.o.
Za več informacij so vam na voljo pri SMART COM d.o.o.
Ob kontaktu povejte, da ste objavo zasledili v Računalniških novicah.
Sorodne novice

Kaj berejo drugi?






Partnerji Računalniških novic Prikaži vse
DEMAR d.o.o.
MVM SERVIS d.o.o.
REDOLJUB d.o.o.