Deli z drugimi:


 Sledite nam na Google News
Kako so napadalci iz hladnih denarnic ukradli 60,7 milijonov evrov brez dotika naprav?
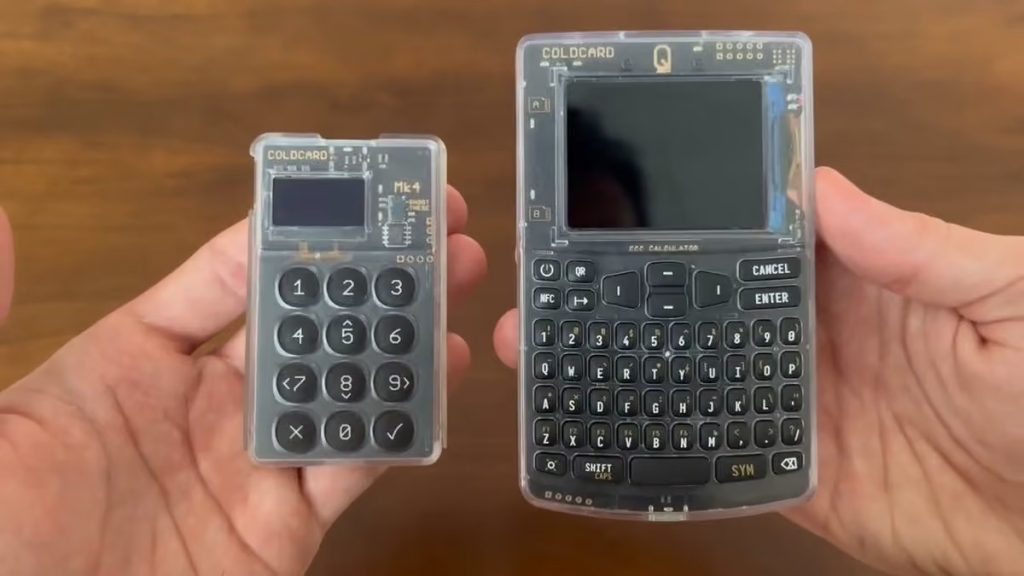
Večina napadov v svetu kriptovalut temelji na vdorih v spletne borze, zlorabah pametnih pogodb ali zvijačah, s katerimi napadalci pridobijo ključe z računalnika. Hladne strojne denarnice veljajo za zlati standard zaščite ravno zato, ker ključev ne izpostavljajo spletu. Vendar pa se je ob zadnjem incidentu zgodil povsem drugačen scenarij. Namesto kraje obstoječega ključa je storilec ključe enostavno ponovno ustvaril sam.
Raziskovalci iz družbe Galaxy Research so ugotovili, da je bilo skupno odtujenih 1.082,65 bitcoinov. Sredstva so bila prenesena v šestih blokih z vmesnimi premori, kar nakazuje na paketno oddajanje transakcij. Ukradena sredstva zdaj mirujejo na štirih ločenih spletnih naslovih, pri čemer so prvotna poročila zaznala le enega izmed njih, zato je končna ocena škode precej višja od prvotnih domnev.
Jedro težave tiči v načinu generiranja naključnih števil, iz katerih naprava ustvari tako imenovano seme (seed). Programska oprema naprav Coldcard bi morala uporabiti namensko strojno komponento za generiranje naključnosti. Zaradi interne napake pri prevajanju kode pa je naprava ta ključni korak preskočila. Podporna knjižnica je nemoteno delovala naprej, saj je preverjala le, ali nastavitev obstaja, ne pa tudi, ali je dejansko vklopljena.
Namesto strojne naključnosti se je sistem preklopil na preprost programski nadomestek, ki je za osnovo vzel serijsko številko čipa ter podatke stikalne ure. Ker je serijska številka fiksna tovarniška informacija, delovanje ure pa je mogoče dokaj natančno oceniti ali izmeriti, se je nabor vseh možnih ključev zmanjšal. Namesto nepredstavljivo velike kombinacije naključnih številk se je nabor skrčil na približno štiri milijarde možnosti za modele Mk4, Q in Mk5, prizadeti pa so bili tudi starejši modeli Mk2 in Mk3.
Čeprav se štiri milijarde sliši veliko, je to za sodobne računalnike izjemno majhna številka. Napadalec je lahko vse možne kombinacije izračunal na svoji opremi, iz njih ustvaril naslove in jih primerjal z javno dostopno podatkovno verigo. Pri tem lastnikova denarnica sploh ni bila potrebna. Obsežnost napada potrjuje tudi dejstvo, da so bili bitcoin prenosni naslovi razdeljeni med tri različne tehnološke formate, kar kaže na sistematično preiskovanje vseh možnosti.
Kkljub natančnemu načrtovanju pa je nepridipravi vendarle naredil napako. Po podatkih podjetja Block je med preiskovanjem omrežja uporabljal plačljiv račun pri znanem ponudniku podatkov o blokovni verigi. Ponudnikovi dnevniki so natančno zabeležili čas in zaporedje zahtevkov, podrobnosti pa so že predane organom pregona.
Proizvajalec Coinkite sicer navaja, da so njegove novejše naprave varne in da težava zadeva le model Mk3, medtem ko raziskovalci podjetja Block opozarjajo na širšo prizadetost modelov. Dokler zadeva ni popolnoma jasna, velja previdnost. Vsakdo, ki je ustvaril »seme« na prizadeti opremi, mora delati pod predpostavko najslabšega scenarija in svoja sredstva čim prej varno premestiti.
Tudi raziskave podjetja Anthropic opozarjajo, da umetno inteligenco vse hitreje uporabljajo za razbijanje varnostnih algoritmov. To le še dodatno dokazuje, da varno shranjevanje ključa pomeni le polovico dela. Druga polovica je namreč zagotavljanje, da ključa ni mogoče samodejno generirati.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Sorodne novice

Kaj berejo drugi?






Partnerji Računalniških novic Prikaži vse
SRC d.o.o.
NEWSROOM SLOVENIJA & ECETERA d.o.o.