

Deli z drugimi:

 Sledite nam na Google News
Ali nova prijava s selfi videoposnetkom res zagotavlja popolno varnost?
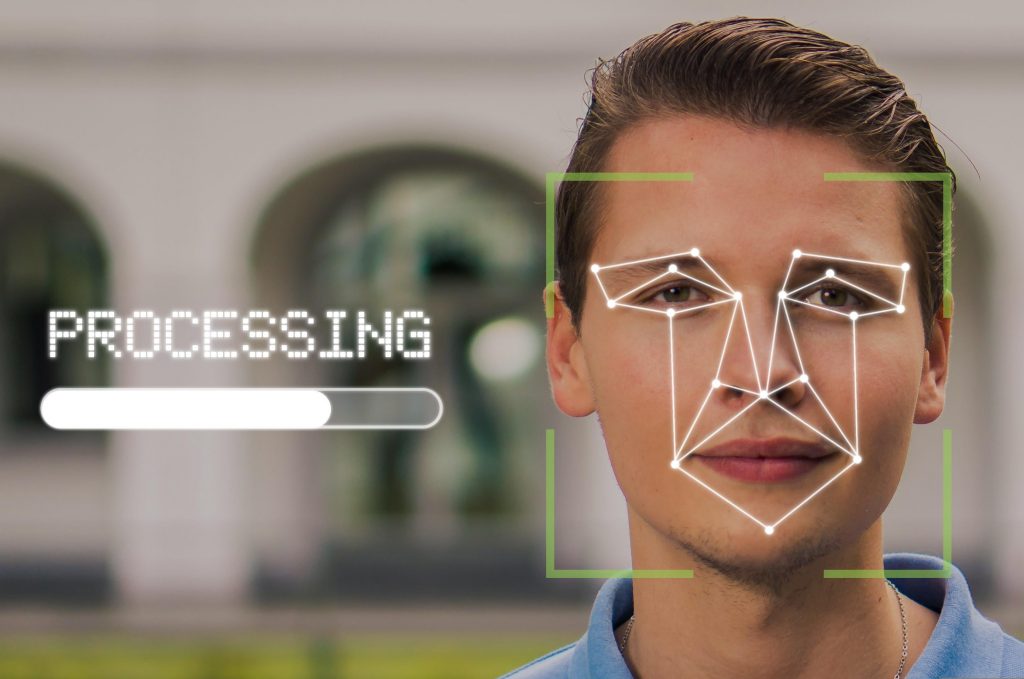
Novost podjetja Google za obnovitev dostopa do računa s kratkim video posnetkom deluje tako, da se uporabnik posname s kamero in sledi navodilom za premikanje glave, s čimer sistem zajame več kotov obraza. Če se kasneje zaklenete iz računa ter nimate pri roki običajnega telefona ali računalnika, posnamete nov posnetek, ki ga sistem primerja s shranjeno predlogo. Postopno uvajanje novosti se je začelo 23. julija, dostopnost na svojem računu pa lahko preverite na povezavi g.co/signin-selfie.
Nova rešitev ne nadomešča vašega gesla ali pristopnih ključev. Gre zgolj za dodatno možnost obnavljanja računa, ki se pridružuje obstoječim rešitvam za obnovitev. Google priporoča nastavitev več takšnih možnosti. Iz storitve so izključeni otroški računi, računi Workspace ter uporabniki, vključeni v program napredne zaščite (Advanced Protection Program), kar je precej nenavadno, saj gre za skupine z največjo potrebo po zaščiti. Shranjeni posnetek je šifriran, primarno namenjen le prijavi ter se lahko kadarkoli izbriše. Google ga za izboljšanje svojih sistemov zaznavanja lahko uporabi le ob vašem izrecnem soglasju.
Glede zaščite pred ponaredki Google izpostavlja funkcijo »zaznavanje živosti«. Zahteva po manjših premikih preprečuje zlorabe s tiskanimi fotografijami ali starimi posnetki. Vendar pa tu nastopi težava. Sodobni globoki ponaredki (deepfakes) znajo pomežikniti, prikimati in obrniti glavo.
Največjo nevarnost predstavljajo tako imenovani napadi z vbrizgavanjem (injection attacks), kjer napadalec ponarejen posnetek prenese neposredno v aplikacijo, kot da bi prihajal iz kamere. Takšnih napadov preverjanje premikov ne more preprečiti. Študija s konference USENIX Security iz leta 2022 je pokazala, da je komercialne sisteme za zaznavanje živosti mogoče na ta način prelisičiti.
Ameriški varnostni standard NIST jasno navaja, da se biometrija ne bi smela uporabljati samostojno, ampak v kombinaciji z drugim dejavnikom in nebiometrično alternativo. Obraza namreč ni mogoče zamenjati tako kot gesla. V praksi je video sefij kot ena izmed možnosti obnavljanja še vedno varnejši od sporočil SMS, ki so ranljiva za napade s zamenjavo kartice SIM. Za redno prijavo ostajajo strojni ključi in pristopni ključi bistveno močnejša izbira, bolj izpostavljenim uporabnikom pa se nova biometrična prijava odsvetuje.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Sorodne novice
Kaj berejo drugi?

Partnerji Računalniških novic Prikaži vse
Kingston Technology
SI SPLET d.o.o.
MITS d.o.o.