Sledite nam na Google News
Microsoft pripravlja oddaljeno zaklepanje brez izgube podatkov
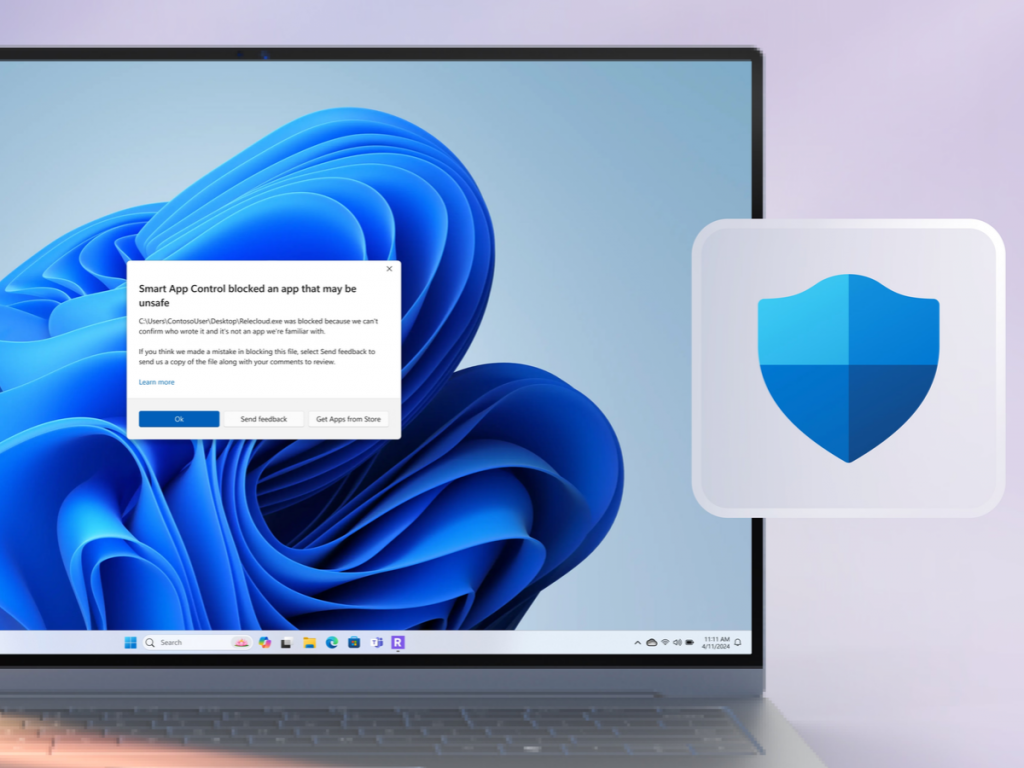
Microsoft uvaja novo možnost, ki podjetjem ponuja zlato sredino med puščanjem naprave brez zaščite in drastičnim izbrisom podatkov ob izgubi ali kraji službene naprave. Doslej je oddaljeno brisanje podatkov predstavljalo eno od možnosti za zaščito izgubljenega računalnika, vendar je takšen ukrep pomenil tudi izgubo vseh uporabniških datotek in nameščenih programov. S prihajajočo novostjo pa bodo lahko skrbniki napravo varnostno zaklenili, ne da bi pri tem izbrisali njeno vsebino. To je še posebej pomembno za podjetja, ki želijo preprečiti dostop do občutljivih informacij, hkrati pa ohraniti možnost poznejše ponovne uporabe naprave.
Ko skrbnik sproži varnostni ukrep prek platforme Intune, sistem prekine vse aktivne uporabniške seje, onemogoči možnosti lokalne prijave, prikaže prilagojeno obvestilo o zaklenjeni napravi in prepreči njeno nadaljnjo uporabo. Računalnik kljub temu ostane pod nadzorom sistema Intune, šifriranje s tehnologijo BitLocker pa zagotavlja dodatno raven zaščite podatkov. Zaklenjeno stanje se ohrani tudi po ponovnem zagonu ali prekinitvi internetne povezave, lokalno odklepanje pa ni mogoče. To pomeni, da morebitni tat naprave ne more preprosto zaobiti varnostnega ukrepa z odklopom od omrežja. Kljub temu obstajajo določene omejitve. Napravo je še vedno mogoče zagnati v varnem načinu ali z zunanjega medija, zato je uporaba šifriranja ključna za preprečevanje nepooblaščenega dostopa do podatkov na disku.
Funkcija je trenutno na voljo v poskusni različici sistema Windows 11 za poslovne izdaje Enterprise, Education in Pro. Microsoft s tem podjetjem ponuja dodatno možnost upravljanja izgubljenih ali ukradenih naprav, ki zapolnjuje vrzel med običajnim oddaljenim upravljanjem in popolnim izbrisom podatkov. Če se bo preizkušanje izkazalo za uspešno, bi lahko novost pozneje postala dostopna širšemu krogu uporabnikov in tudi v starejših različicah operacijskega sistema.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.

Vas zanima več iz te teme?
Windows 11


Kaj berejo drugi?
Partnerji Računalniških novic Prikaži vse
COPIGRAF FAGANELJ d.o.o.
tinaLILIPUT – grafično oblikovanje

RITTAL d.o.o.