Usmerjevalniki z nespremenjenim geslom v nevarnosti
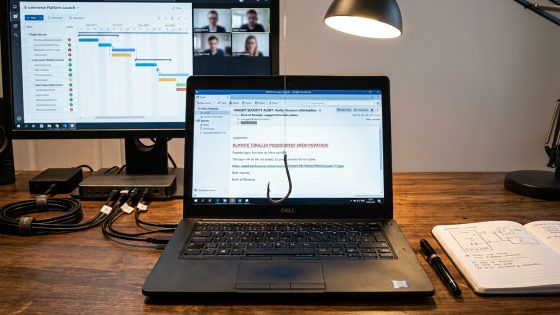
Symantec je v sodelovanju z raziskovalci na univerzi v Indiani odkril, da lahko napadalci spreminjajo konfiguracijo domačih usmerjevalnikov z uporabo JavaScript kode. Sicer so raziskovalci novico objavili že decembra prejšnje leto, Symantec pa je to objavil šele prejšnji teden. Poročilo razlaga, da je mogoče spremeniti DNS-nastavitve usmerjevalnika, če uporabnik obišče spletno stran, ki vsebuje zlonamerno kodo JavaScript. Ta sprememba DNS-a dovoli napadalcem odvračati in po svoje prikrajati ves spletni promet, ki gre skozi usmerjevalnik. Primer: nič hudega sluteča žrtev bo vtipkala “www.mojabanka.si“, prišla bo pa na lažno stran, v katero bo vtipkala osebne podatke. Zulfikar Ramzan iz Symanteca pravi, da mu je to uspelo narediti na usmerjevalnikih Linksys, D-Link in Neatgear, da pa so tovrstne strani sposobne napasti vse usmerjevalnike. Samo vprašanje časa je, kdaj bodo to varnostno luknjo začeli uporabljati t. i. “phisherji”, dodaja. Potem ko je usmerjevalnikova DNS-nastavitev spremenjena, bodo seveda vsi računalniki, povezani s tem usmerjevalnikom, v nevarnosti. DNS si navsezadnje lahko predstavljate kot nekakšen “telefonski imenik” interneta, ki spreminja vtipkane naslove (npr. www.racunalniske-novice.com) v numerične naslove internetnega protokola te strani. Napad deluje na vseh usmerjevalnikih, toda samo, če uporabnik od nakupa naprave še ni spremenil gesla, je povedal Ramzan. Zlonamerna koda JavaScript, vgrajena na napadalčevi spletni strani, namreč vstopi v nastavitve naprave z uporabo uradnih, nespremenjenih akreditivov, ki so pogosto zelo preprosti, a la’ “admin” in “password”. Problem je v tem, da v začetnem nastavljanju usmerjevalnika ni potrebno spremeniti uradnega gesla, opozarja Ramzan. In že zaradi tega ljudje pogosto nikoli ne nastavijo svojega gesla naprave. Med izdelavo dokazov za svojo trditev so Ramzan in raziskovalci univerze v Indiani tudi uspešno pokazali, kako lahko zlonamerna koda JavaScript spusti napadalce v celotne interne korporacijske mreže. Izdelovalci usmerjevalnikov so že seznanjeni s problemom. Linksys na primer svojim uporabnikom na svoji spletni strani, kot tudi v prvih nastavitvah naprave že svetuje spremembo gesla, ki ga napadalci ne bodo mogli uganiti. Na njihovi spletni strani najdejo manj poučni tudi podrobna navodila za spremembo gesla. Tudi Netgear in D-Link svetujeta enako. Če torej še niste spremenili gesla svojega usmerjevalnika, naj vam bo tale vest v opozorilo.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Mobilne aplikacije so korenito spremenila način delovanja podjetij. Več kot 3 milijarde ljudi ima dostop do pametnega telefona. Mobilne aplikacije trenutno predstavljajo najučinkovitejši, ... Več
Dunajska cesta 156, 1000 Ljubljana, Tel: 01 888 8761
Sony Europe B.V. je multinacionalno podjetje za elektroniko s sedežem v Tokiu na Japonskem. V Evropi deluje prek svoje evropske podružnice Sony Europe B.V., ki je prisotna v več ... Več
PE Stegne, Stegne 3, 1000 Ljubljana, Tel: 031 707 667
Ali iščete način za preboj komunikacijske ovire med vami in vašimi potencialnimi strankami ali partnerji? V današnji digitalni dobi je trg enostavno prenasičen s spletnimi oglasi ... Več
Cigaletova ulica 15, 1000 Ljubljana, Tel: 01 234 10 00
V skladu s svetovni trendi skupaj s hčerinskimi družbami doma in v tujini deluje kot enovita gospodarska Skupina Telekom Slovenije. Fiksno-mobilna konvergenca je imperativ časa. ... Več
Najnovejše vsebine in najbolj zanimive novice le nekaj klikov stran.
Pregled zasebnosti
To spletno mesto uporablja piškotke, s katerimi vam lahko zagotovimo najboljšo možno uporabniško izkušnjo. Podatki o piškotkih so shranjeni v vašem brskalniku in opravljajo funkcije, kot so vodenje uporabniške seje in pomoč naši skupini pri razumevanju, kateri odseki spletnega mesta se vam zdijo najbolj zanimivi in koristni.
Nujni piškotki
Nujni piškotki so ključni za delovanje spletnega mesta in jih ne morete izklopiti.
Če onemogočite ta piškotek, vaših nastavitev ne bomo mogli shraniti. To pomeni, da boste morali vsakič, ko obiščete to spletno mesto, piškotke znova omogočiti ali onemogočiti.
Tretjeosebni piškotki
To spletno mesto uporablja Google Analytics za zbiranje anonimnih podatkov, kot so število obiskovalcev spletnega mesta in najbolj priljubljenih strani. Če omogočimo piškotek, nam pomaga izboljšati spletno mesto.
Najprej omogočite nujne piškotke, da bomo lahko shranili vaše nastavitve!


 Sledite nam na Google News