

Deli z drugimi:

 Sledite nam na Google News
Kako lahko potekle brezstične kartice ponovno postanejo plačilno sredstvo?
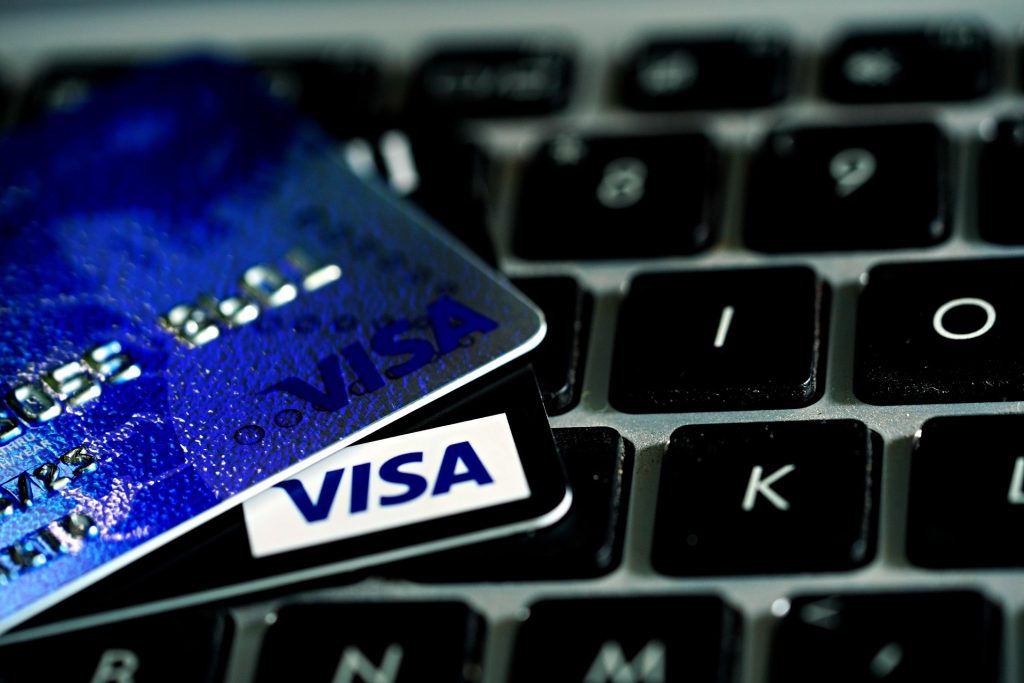
Strokovnjaki z ameriške univerze UMass Amherst so na nedavni konferenci USENIX Security 2026 predstavili raziskavo z naslovom “Zombie Cards Back Online: Reviving Expired Credit Cards for Contactless Payments“. V njej so podrobno opisali način, kako je mogoče potekle brezstične plačilne kartice znova uporabiti za nakupovanje na prodajnih mestih.
Brezstično plačevanje temelji na protokolu EMV, pri katerem kartica ali pametni telefon komunicira s prodajnim terminalom preko tehnologije NFC. Sporočila nato potujejo skozi plačilno omrežje do banke in izdajatelja kartice. Raziskovalci opozarjajo, da je ta proces ranljiv, saj se nekateri podatki med kartico in terminalom prenašajo v nešifrirani obliki ter se šele kasneje povežejo s kriptografskim preverjanjem.
Ta varnostna ranljivost omogoča zlorabo. Z uporabo dveh pametnih telefonov, ki delujeta kot posredniški napravi NFC, so raziskovalci uspešno izvedli napad vrste “man-in-the-middle”. Ugotovili so, da so brezstične transakcije v omrežju družbe Visa izpostavljene takšnim posegom, saj jim primanjkuje ustrezne zaščite celovitosti podatkov.
Težava tiči v tako imenovanih jedrih protokola EMV. Medtem ko Mastercard, American Express in Discover uporabljajo bolj stroga pravila, je sistem družbe Visa bolj “odprt”. Pri karticah Visa datum poteka veljavnosti, ki ga prebere terminal, ni kriptografsko zaščiten z digitalnim podpisom. Terminal sicer preveri datum na kartici, vendar banka izdajateljica ob odobritvi preveri drug podatek o datumu. Ker ti dve informaciji nista kriptografsko povezani, lahko napadalec med prenosom spremeni podatek, ki ga vidi terminal, medtem ko so ostali varnostni elementi videti povsem veljavni.
Ali bo napad uspešen, je v praksi odvisno od posamezne banke in njene obdelave transakcije. Kljub temu se ob takšnih ugotovitvah upravičeno poraja dvom o tem, kako temeljito finančne ustanove preverjajo varnostne standarde, preden tehnologijo predajo v široko uporabo. Vodja raziskave Raja Hasnain Anwar je pojasnil, da gre za zavestno prilagajanje med visoko stopnjo varnosti ter hitrostjo delovanja starejših terminalov.
Avtorji so družbo Visa o ranljivosti obvestili maja 2025 in ponovno decembra 2025. Do zdaj ni niti družba Visa niti katera od obveščenih bank potrdila, da so pomanjkljivost odpravili.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Povezave
Sorodne novice
Kaj berejo drugi?

Partnerji Računalniških novic Prikaži vse
DATALAB SI d.o.o.
MAT3, MATEJ BOŽIČ s.p.
SIDERA d.o.o.