Sledite nam na Google News
Kaj je Endpoint detection in response?
Kot se današnje organizacije dobro zavedajo, so odločni akterji groženj in napredne vztrajne grožnje (APT) lahko potrpežljivi in iznajdljivi v svojih prizadevanjih, da bi se izognili vaši obrambi. Ko so končno uspešni pri dostopu do sistemov in omrežij, standardne varnostne rešitve pogosto »tiho propadejo«, ne morejo zaznati vdorov, kaj šele, da bi vas opozorile.
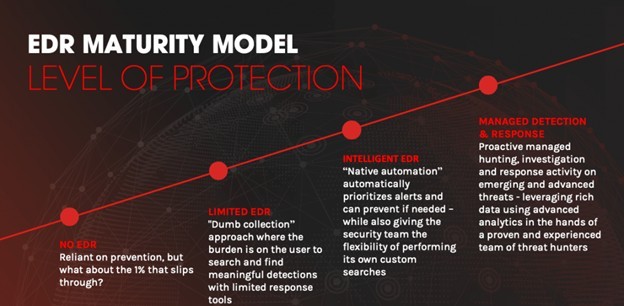
Glavni krivec tega neuspeha je pogosto pomanjkanje vidljivosti. Zaznavanje in odziv končne točke (EDR) je najbolj obetavna rešitev za reševanje tega izziva. Ta članek ponuja vpogled v to, kaj je EDR, kako deluje in zakaj bi moral biti ključni sestavni del celovite varnostne strategije.
Definicija EDR
Odgovor na vprašanje, “Kaj je Endpoint detection and response?”, bi se moral začeti s priznanjem, da ima EDR v bistvu eno najpomembnejših varnostnih zmogljivosti: vidljivost.
Za popolnejšo opredelitev izdelkov EDR na osnovni ravni je pomembno razumeti, da rešitve za odkrivanje in odzivanje končnih točk beležijo sistemske dejavnosti in dogodke, ki se dogajajo na končnih točkah, in varnostnim skupinam zagotoviti vidnost, ki jo potrebujejo za odkrivanje incidentov, ki bi sicer ostali nevidni.
Ta članek je namenjen nadaljnjemu razumevanju EDR – a z razlago, da zaznavanje in odziv končne točke sodi v trdno varnostno strategijo. Ultimativno želi pokazati, kakšne so prednosti vključevanja odkrivanja in odzivanja končnih točk v vaš varnostni pristop.
EDR varnostne zmogljivosti
Po Gartnerjevem mnenju mora učinkovit EDR vključevati naslednje sposobnosti:
- Iskanje in preiskovanje podatkov o incidentih
- Opozorilna triaža ali preverjanje sumljive dejavnosti
- Odkrivanje sumljive dejavnosti
- Lov na grožnje ali raziskovanje podatkov
- Ustavitev zlonamerne dejavnosti
Izbira EDR rešitve
Če boste razumeli ključne vidike EDR in zakaj so pomembni, boste lažje razumeli, kaj iskati v rešitvi. Pomembno je, da poiščete programsko opremo EDR, ki lahko zagotovi najvišjo raven zaščite, hkrati pa zahteva najmanj truda in naložb – dodaja vrednost vaši varnostni skupini, ne da bi pri tem porabila vire. Tu je šest ključnih vidikov EDR, ki bi jih morali iskati:
- Vidnost
- Baza groženj
- Vedenjska zaščita
- Vpogled in inteligenca
- Hiter odziv
- Rešitev v oblaku
Kako deluje EDR?
Za odgovor na vprašanje: “Kako deluje odkrivanje in odzivanje končne točke?” bi se morali osredotočiti na iskanje idealne rešitve, ki vključuje zahtevano funkcionalnost, hkrati pa nudi tudi edinstvene funkcije, ki lahko zagotovijo večjo zaščito pred najsodobnejšimi nasprotniki današnjega dne.
Rešitev CrowdStrike® Falcon®, Falcon Insight ™ EDR, ponuja zmogljivosti naslednje generacije, ki presegajo običajne obrambne lastnosti, zaradi česar ste odprti za tiho okvaro in lahko omogočite napadalcem, da v vašem okolju prebivajo dneve, tedne ali celo mesece, ne da bi sprožili alarm. Rešitev je v stalnem in celovitem vpogledu v realnem času, kaj se dogaja na vaših končnih točkah, in zmožnosti uporabe vedenjske analize in uporabne inteligence, da se prepreči, da bi se incident spremenil v kršitev.
CrowdStrike Falcon Insight ponuja naslednje ključne zmožnosti:
Samodejno odkrije prikrite napadalce, Falcon Insight poveže izčrpno vidnost vseh končnih točk z IOA in uporablja vedenjsko analitiko, ki v realnem času analizira milijarde dogodkov, da samodejno zazna sledi sumljivega vedenja.
Razumevanje posameznih dogodkov kot dela širšega zaporedja omogoča agentu Falcon Insight, da uporabi varnostno logiko, pridobljeno iz obveščevalne informacije o kibernetskih grožnjah CrowdStrike. Če se zaporedje dogodkov ujema z znanim IOA, bo agent Falcon dejavnost opredelil kot zlonamerno in samodejno poslal opozorilo o zaznavi. Uporabniki lahko napišejo tudi lastna iskanja po meri, in sicer do 90 dni, pri čemer arhitektura oblaka Falcon Insight vrne rezultate poizvedbe v petih sekundah ali manj.
Brez zgoraj naštetih zmogljivosti lahko organizacije več tednov poizskušajo ugotoviti, katere ukrepe naj sprejmejo – pogosto je Edina možnost preoblikovanje strojev, kar lahko moti poslovne procese, poslabša produktivnost in na koncu povzroči resno finančno izgubo.
Če bi tudi vi želeli demo CROWDSTRIKE EDR, nas kontaktirajte tu
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.

Članek je pripravljen v sodelovanju s partnerjem Exclusive Networks Slovenia d.o.o.
Za več informacij so vam na voljo pri Exclusive Networks Slovenia d.o.o.
Ob kontaktu povejte, da ste objavo zasledili v Računalniških novicah.
Sorodne novice
Kaj berejo drugi?

Partnerji Računalniških novic Prikaži vse
KONICA MINOLTA SLOVENIJA
SMART COM d.o.o.
DEMAR d.o.o.