Sledite nam na Google News
Škodljiva koda TrapDoor cilja na razvijalce umetne inteligence in kriptovalut
Varnostne strokovnjake je nedavno pretresla novica o odkritju obsežne zlonamerne operacije. Podjetje Socket Security je javno razkrilo in poimenovalo kampanjo z imenom TrapDoor, ki je namerno »udarila« konec tedna, ko so varnostne ekipe običajno manj pozorne. Prve sledi te operacije segajo v 19. maj, medtem ko se je glavni val napadov začel 22. maja. Do trenutka, ko je Socket objavil svoje poročilo, so napadalci uspeli poslati že kar 384 različic zlonamerne kode, razporejenih v 34 škodljivih paketih. Ti so zašli na tri ključne portale, in sicer npm, PyPI in Crates.io.
Prvi potrjeni zlonamerni paket, poimenovan »eth-security-auditor«, se je pojavil na platformi PyPI. Sledilo mu je na desetine drugih paketov, ki jih je skupina tesno povezanih uporabniških računov v sunkih objavljala na vseh treh omenjenih portalih. Napadalci so izbrali zelo premišljena in zvita imena, kot so »prompt-engineering-toolkit«, »defi-threat-scanner«, »wallet-security-checker« in »solidity-deploy-guard«. Vsa ta imena dajejo vtis vsakdanjih, koristnih pripomočkov za delo s kriptovalutami, decentraliziranimi financami (DeFi), omrežjem Solana ali umetno inteligenco.
Glavni cilj vseh 384 različic paketov je bil jasen: kraja kripto denarnic, ključev SSH, poverilnic za oblak, žetonov AWS in GitHub, podatkov iz brskalnikov ter okoljskih spremenljivk. Metode izvajanja pa so se razlikovale glede na platformo. Posebno nevarnost pa predstavlja del napada, usmerjen proti orodjem za kodiranje z umetno inteligenco.
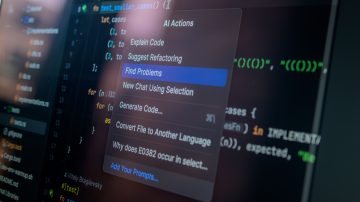
TrapDoor v ciljne repozitorije podtika datoteki .cursorrules in CLAUDE.md, v katere skrije navodila z uporabo znakov Unicode z ničelno širino. Pomočnik za kodiranje z umetno inteligenco te datoteke prebere kot običajen varnostni pregled. Njihovo izvajanje pa nato napadalcu dejansko omogoča izmik zaupnih informacij z lokalne naprave.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.

Vas zanima več iz te teme?
Računalniški virusSorodne novice

Kaj berejo drugi?







Partnerji Računalniških novic Prikaži vse
MA-KO d.o.o.
MITS d.o.o.
VIBOR d.o.o.