

Deli z drugimi:

 Sledite nam na Google News
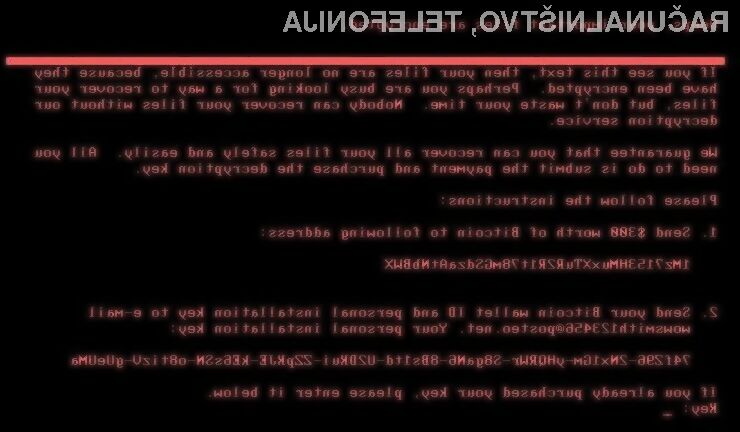
Na pohodu nova izsiljevalska koda Petya
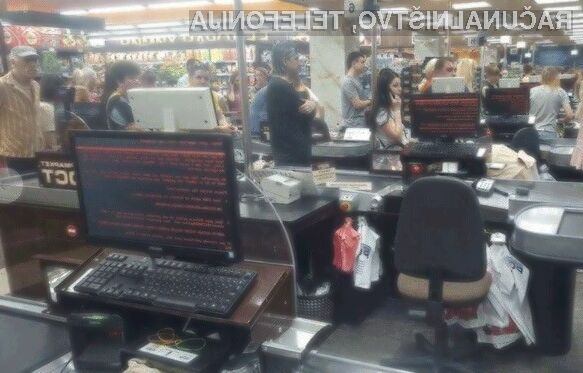
Medtem ko si svet še ni povsem opomogel od izsiljevalske škodljive programske kode Wannacry, so številna varnostna podjetja izdala opozorilo o novi izsiljevalski kodi. Gre za škodljivo programsko kodo Petrwrap oziroma Petya, ki je doslej okužila že večje število računalniških sistemov v Ukrajini, Rusiji, na Danskem, Nizozemskem, v Veliki Britaniji in drugod. Pri nas delovanje nove izsiljevalske kode še ni bilo zasledeno, kjub temu pa je verjetno le še vprašanje časa, kdaj se bo to zgodilo, saj se nova škodljiva koda razširja z izjemno hitrostjo.
Izsiljevalska škodljiva programska koda Petya se širi po elektronski pošti kot RTF priponka (ime datoteke Order-20062017.doc) in izkorišča ranljivost operacijskega sistema Windows (CVE-2017-0199). Po uspešni okužbi zlonamerna koda poskuša okužiti še druge računalniške sisteme na lokalnem omrežju preko ranljivosti MS17-010 in z uporabo funkcionalnosti WMI (Windows Management Instrumentation). Po okužbi pa ta zašifrira NTFS MFT (Master File Tree) in prepiše Master Boot Record (MBR), ob ponovnem zagonu računalnika pa prikaže izsiljevalsko sporočilo.
Obnova zašifriranih datotek ni ravno poceni, saj spletni kriminalci zahtevajo odkupnino v višini približno 265 evrov, ki jo je seveda potrebno plačati z uporabo navidezne denarne valute Bitcoin. Ker povrnitev datotek brez plačila odkupnine ni mogoča, vam priporočamo dodatno previdnost pri odpiranju datotek, ki jih prejmete s strani neznanih pošiljateljev, še posebej, če gre za datoteke PDF ali dokumente pisarniškega paketa Microsoft Office. Če ni potrebe, da bi neko datoteko odprli, nanjo preprosto ne klikajte. Poleg tega poskrbite za varnostno kopiranje datotek v oblak (enkrat na dan) ali zunanji pomnilniški nosilec. Tam bodo vaše datoteke precej varnejše pred okužbami in čim prej posodobite vaš operacijski sistem Windows, če tega že dalj časa niste storili. Pri tem si vsekakor velja prebrati brezplačni priročnik »Izsiljevalski virus: Obramba in ukrepanje v primeru okužbe«, ki je dosegljiv na spletnem naslovu http://bit.ly/Prirocnik-Virus-RN. Vsebuje namreč praktične napotke, kako se zoperstaviti vse bolj aktivnim izsiljevalskim kodam.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Povezave
Sorodne novice
Kaj berejo drugi?

Partnerji Računalniških novic Prikaži vse
InfoQ d.o.o., informacijske rešitve
MAT3, MATEJ BOŽIČ s.p.