

Deli z drugimi:

 Sledite nam na Google News
Kibernetske grožnje 2025: manj DDoS napadov, a več kot 20-krat več blokiranega prometa
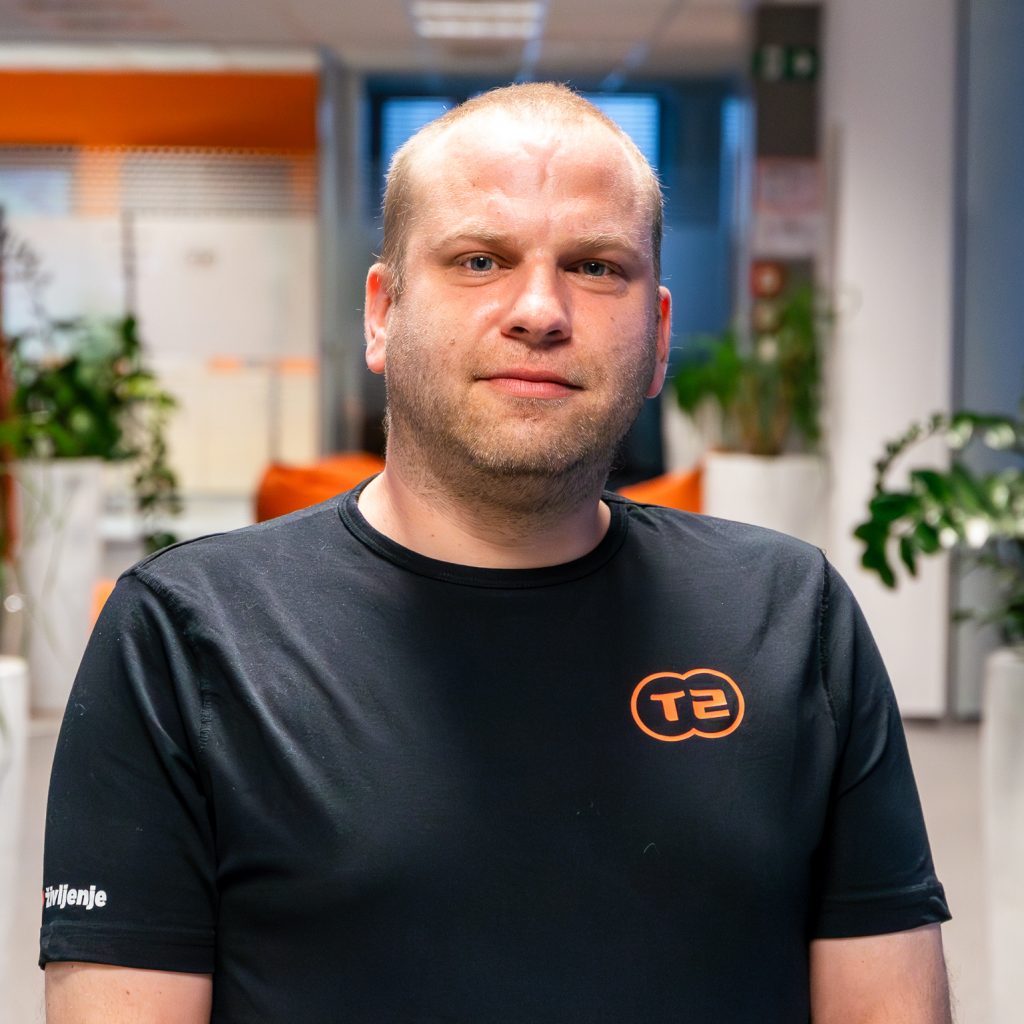
Smail Jušić, strokovnjak za kibernetsko varnost v T-2 in prejemnik priznanja Varnostni inženir leta 2026, ob tem opozarja, da učinkovita zaščita danes temelji predvsem na neprekinjenem nadzoru, hitri analizi in pravočasnem odzivu.
V Varnostno-operativnem centru T-2 so v letu 2025 zabeležili 13.723 dogodkov, medtem ko jih je bilo leto prej 9.794. To pomeni približno 40-odstotno povečanje v samo enem letu. Še bolj zgovoren je daljši pogled: leta 2021 je bilo evidentiranih 5.952 dogodkov, kar pomeni, da se je njihovo število v štirih letih več kot podvojilo.
»Sama številka še ne pove vsega. Za varnostne ekipe je bistveno, kaj se skriva za posameznim dogodkom, kakšno tveganje predstavlja in kako hitro ga lahko prepoznamo, analiziramo ter ustrezno ukrepamo,« poudarja Smail Jušić, strokovnjak za kibernetsko varnost in mentor v Varnostno-operativnem centru T-2.
Manj DDoS napadov, a njihov obseg bistveno večji
Posebej zanimivo sliko kažejo podatki o porazdeljenih napadih za onemogočanje storitev oziroma DDoS napadih. Leta 2025 je T-2 zaznal 1.183 napadov, leto prej pa 1.375. Število napadov se je torej zmanjšalo, vendar se je količina blokiranega zlonamernega prometa povečala z 9.333,2 GB v letu 2024 na 211.363 GB v letu 2025 – več kot dvajsetkrat.
Pomembno se je povečalo tudi skupno trajanje zaznanih DDoS napadov. V letu 2024 so skupaj trajali tri dni, tri ure in 53 minut, v letu 2025 pa že šest dni, 16 ur in 59 minut.
Po besedah Smaila Jušića ti podatki kažejo na pomembne spremembe v razvoju kibernetskih groženj. Napadi postajajo vse bolj kompleksni, večplastni in dolgotrajni, napadalci pa vse pogosteje sočasno ciljajo na različne ravni informacijskih sistemov – od omrežne infrastrukture do spletnih strani, podatkovnih baz in API vmesnikov. Pri tem vse pomembnejšo vlogo igra umetna inteligenca, ki omogoča hitrejše prepoznavanje ranljivosti, avtomatizacijo napadov in njihovo sprotno prilagajanje. Jušić poudarja, da zato zgolj število zaznanih napadov ni več zadosten pokazatelj kibernetske ogroženosti. Vse pomembnejši postajajo njihova intenzivnost, trajanje, zahtevnost in predvsem morebitne posledice za delovanje storitev, še posebej na področju kritične infrastrukture in finančnih storitev.
Brez ustrezne zaščite lahko DDoS napad uporabnikom onemogoči dostop do spletnih strani, aplikacij ali drugih digitalnih storitev, za podjetje pa pomeni nedosegljivost sistemov, motnje poslovnih procesov ter posledično poslovno in reputacijsko škodo.
Varnostni incidenti niso več izjema
Rast je bila v letu 2025 opazna tudi na drugih področjih. Prek skupine za prijavo varnostnih incidentov je bilo evidentiranih 925 dogodkov, leto prej 246. Število blokiranih zlonamernih oziroma problematičnih domen se je povečalo z 219 na 1.167.
Takšni podatki kažejo, da kibernetska varnost vse manj pomeni zgolj zaščito omrežja pred posameznim napadom. Varnostno-operativni center mora povezovati podatke iz različnih virov, prepoznavati anomalije in vzorce ter med velikim številom opozoril dovolj hitro ugotoviti, katera predstavljajo dejansko nevarnost.
»Ključna naloga analitika je ločiti signal od šuma. Vsako opozorilo še ni incident, hkrati pa si pri resničnem incidentu ne moremo privoščiti, da bi ga spregledali. Zato so poleg tehnologije ključni znanje, izkušnje in dobro vzpostavljeni procesi odzivanja,« izpostavlja Jušić.
Od zaznave do odziva – 24 ur na dan
Leto 2025 je bilo za T-2 SOC pomembno tudi razvojno. Zaradi povečevanja obsega dela in novih poslovnih naročnikov se je ekipa okrepila s tremi novimi sodelavci, med delovnim tednom pa je bila uvedena 24-urna izmena. Ekipa je pridobila tudi strokovne certifikate s področja kibernetske varnosti, med drugim tudi s področja etičnega hekanja.
Pomembno rast beležimo tudi na področju varnostnih storitev za poslovne uporabnike. V letu 2025 se je število strank, ki uporabljajo storitve Varnostno-operativnega centra (SOC) T-2, v primerjavi s predhodnim letom povečalo za skoraj 50 odstotkov.
Tehnologija sama ni dovolj
Prav človeški dejavnik ostaja eden ključnih elementov kibernetske odpornosti. Napredna orodja omogočajo zaznavanje anomalij, avtomatizacijo postopkov in hitrejši odziv, vendar končne presoje pri zahtevnejših dogodkih še vedno zahtevajo strokovno znanje.
»Kibernetska varnost ni izdelek, ki ga enkrat namestimo in nanj pozabimo. Je proces, ki zahteva neprekinjeno spremljanje, prilagajanje novim grožnjam in stalno izobraževanje ljudi. Napadalci svoje metode spreminjajo, zato se moramo enako hitro razvijati tudi tisti, ki sisteme varujemo,« poudarja Jušić.
Prav zato je mesec kibernetske varnosti več kot opozorilo uporabnikom, naj uporabljajo močna gesla in bodo previdni pri odpiranju elektronske pošte. Je opomnik podjetjem in organizacijam, da je treba kibernetsko odpornost graditi sistematično – z ustreznimi tehnologijami, procesi, usposobljenimi strokovnjaki in predvsem sposobnostjo hitrega odziva.
Podatki leta 2025 namreč jasno kažejo: vprašanje ni več samo, ali bo organizacija tarča kibernetskega napada, temveč predvsem, kako hitro ga bo zaznala in kako učinkovito se bo nanj odzvala.
Več o T-2 varnostnih rešitvah na poslovni.t-2.net/
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Vas zanima več iz te teme?
kibernetska varnost
Članek je pripravljen v sodelovanju s partnerjem T-2 d.o.o
Za več informacij so vam na voljo pri T-2 d.o.o
Ob kontaktu povejte, da ste objavo zasledili v Računalniških novicah.
Sorodne novice
Kaj berejo drugi?
Partnerji Računalniških novic Prikaži vse
MIT INFORMATIKA d.o.o.
BROTHER CEE GmbH
Agencija POTI – Z znanjem do cilja!