Deli z drugimi:


 Sledite nam na Google News
Cyber Day 2026: dan za podjetja, ki želijo vedeti, kaj storiti pred incidentom

Kibernetska varnost je za veliko podjetij še vedno razdeljena na dva svetova. V prvem so uredbe, zahteve, pravilniki in kratice, kot so CRA, NIS2 in ZInfV-1. V drugem pa je vsakdan, v katerem je treba ugotoviti, kdo bo določeno zahtevo dejansko izvedel, koliko časa bo to vzelo in ali obstoječi procesi sploh zadoščajo.
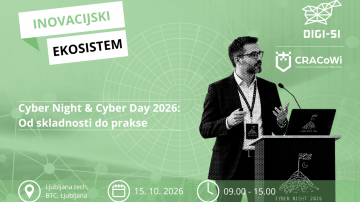
Še dobro, da obstajajo dogodki, kot je Cyber Day 2026, ki poskušajo podjetjem in posameznikom nove uredbe predstaviti na način, ki bo obveljal v realnosti. Dogodek bo potekal 15. oktobra od 9.00 do 15.00 v prostorih Ljubljana.tech na Trgu mladih 9 v Ljubljani. Namenjen je predvsem mikro, malim in srednje velikim podjetjem, ki želijo bolje razumeti sodobne kibernetske grožnje in regulativne zahteve, še pomembneje pa, kako jih prenesti v konkretne ukrepe.
Dogodek je povezan s Cyber Nightom, ki se je zaključil 2. oktobra. V praktični program se vključuje 20 podjetij, ki skupaj s strokovnjaki pripravijo akcijske načrte in nato v dneh do Cyber Daya del teh ukrepov preizkusijo v svojih procesih. Na zaključnem dogodku bodo predstavljeni skupni, anonimizirani rezultati: katere naloge je bilo mogoče izvesti, pri katerih so podjetja naletela na težave in kateri ukrepi so se izkazali za najbolj izvedljive. Udeležba na Cyber Nightu sicer ni pogoj za obisk Cyber Daya.
Ko CRA ne ostane samo še ena kratica
Dopoldanski del programa bo namenjen predvsem novi varnostni sliki in zahtevam, s katerimi se podjetja srečujejo v letu 2026. Med drugim bo beseda tekla o Aktu o kibernetski odpornosti oziroma Cyber Resilience Actu (CRA) in njegovem pomenu za MSP. Michael Beine iz Bureau Veritas bo predstavil, kaj nova pravila pomenijo za podjetja, ki razvijajo, proizvajajo ali distribuirajo izdelke z digitalnimi elementi.
Program se bo dotaknil tudi digitalne forenzike. Patrik Rek s FERI bo predstavil, kaj se zgodi po kibernetskem incidentu in kako iz incidenta priti do uporabnih dokazov ter ugotovitev, ki lahko izboljšajo odpornost podjetja. Sledila bo predstavitev orodij projekta CRACoWi, ki jo bo vodil Jacek Trossen iz podjetja ONEKEY. Poseben del programa bo namenjen tudi evropskemu financiranju na področju kibernetske varnosti in možnostim, ki jih lahko podjetja izkoristijo pri razvoju varnejših rešitev.
Najbolj zanimiv del bo verjetno tisti, kjer teorija trči ob vsakdanjost
Ob 11.50 se bo začela osrednja okrogla miza How can SMEs become cyber resilient?, na kateri bodo sodelovala podjetja iz praktičnega izziva Cyber Night–Cyber Day. Za večino bo ravno ta del najbolj uporaben, saj bodo v ospredju dejanske izkušnje z uvajanjem ukrepov. Ne samo kaj predpis zahteva, ampak kaj se zgodi, ko poskuša podjetje zahtevo prenesti v svoje procese.
Organizatorji bodo predstavili anonimizirano skupno analizo 20 sodelujočih podjetij. Iz nje bo razvidno, koliko načrtovanih nalog jim je uspelo izvesti v obdobju med dogodkoma, kje so se pojavile največje ovire in kateri ukrepi so bili lažje izvedljivi od pričakovanj. Pogosto namreč ni težava v tem, da organizacija ne ve, kaj bi morala izboljšati, temveč v tem, kako spremembo vključiti v obstoječe procese, proračun in odgovornosti zaposlenih.
Cybervillage bo namenjen vprašanjem, ki ostanejo po predavanjih
Cyber Day ne bo sestavljen samo iz predavanj in okrogle mize. V okviru Cybervillagea se bodo predstavili različni projekti, iniciative in organizacije iz kibernetskega ekosistema, med njimi DIGI-SI, CRACoWi, CyberHubs, URSIV in CRA Cluster. Prostor bo namenjen neposrednemu povezovanju podjetij s strokovnjaki in organizacijami, pri katerih lahko dobijo dodatne informacije, podporo ali partnerje za prihodnje projekte. Cybervillage bo odprt ob registraciji, med dopoldanskim odmorom in v času zaključnega networking kosila.
V zadnjem delu programa bodo predstavljeni še evropski projekti in pobude CyberSynchrony, ALiEnS-SOC in INTERCEPT. Slednji se ukvarjajo z različnimi vidiki kibernetske odpornosti, od čezmejnega sodelovanja do uporabe naprednih tehnologij pri zaščiti energetskega sektorja.
Udeležba je brezplačna, zaradi omejenega števila mest pa je potrebna predhodna prijava.
Kibernetska varnost danes ni več tema, ki bi jo bilo mogoče odložiti do naslednje večje prenove informacijskega sistema. Regulativa postaja konkretnejša, digitalna odvisnost podjetij večja, posledice incidentov pa vse dražje. Na dogodku ne boste samo poslušali, kaj se spreminja, o morebitnih posledicah, ampak boste iz prve roke izvedeli, kako celotno konfuzijo pretvoriti v nekaj otipljivega za vaše podjetje.
Več informacij o programu in prijavi je na voljo na uradni strani dogodka.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Članek je pripravljen v sodelovanju s partnerjem ZAVOD DIGITALNO INOVACIJSKO STIČIŠČE (DIH SLOVENIJE)
Za več informacij so vam na voljo pri ZAVOD DIGITALNO INOVACIJSKO STIČIŠČE (DIH SLOVENIJE)
Ob kontaktu povejte, da ste objavo zasledili v Računalniških novicah.
Sorodne novice
Kaj berejo drugi?








Partnerji Računalniških novic Prikaži vse
PREVOZI KLEMEN LIBANOV s.p.