Deli z drugimi:


 Sledite nam na Google News
Android zaklepa svoja vrata. Kako bo izgledalo življenje z novim Androidom?
Poskusni zajčki so Brazilija, Indonezija, Singapur in Tajska, ki so od 30. septembra primorani upoštevati nova pravila. Google načrtuje širšo uvedbo v letu 2027, ko naj bi sistem preverjanja postopoma začel veljati tudi za preostali svet in vse vire namestitve na certificiranih napravah Android.
Uporabniki iz omenjenih štirih držav pa že delijo svoje izkušnje z novimi omejitvami. Za večino uporabnikov, ki vse aplikacije nameščajo iz trgovine Google Play, se ne bo zgodilo nič pretresljivega. Razlika bo precej večja za tiste, ki nameščajo APK datoteke s spletnih strani, uporabljajo alternativne trgovine, odprtokodne aplikacije, lastne programe ali spremenjene različice aplikacij.
Google ne preverja samo aplikacij, ampak predvsem razvijalce
Bistvo novega sistema je tako imenovani Android Developer Verification. Razvijalec, ki želi svojo aplikacijo brez dodatnih opozoril in omejitev distribuirati na certificirane naprave Android, mora Googlu dokazati svojo identiteto in registrirati aplikacijo oziroma njeno paketno ime ter podpisni ključ.
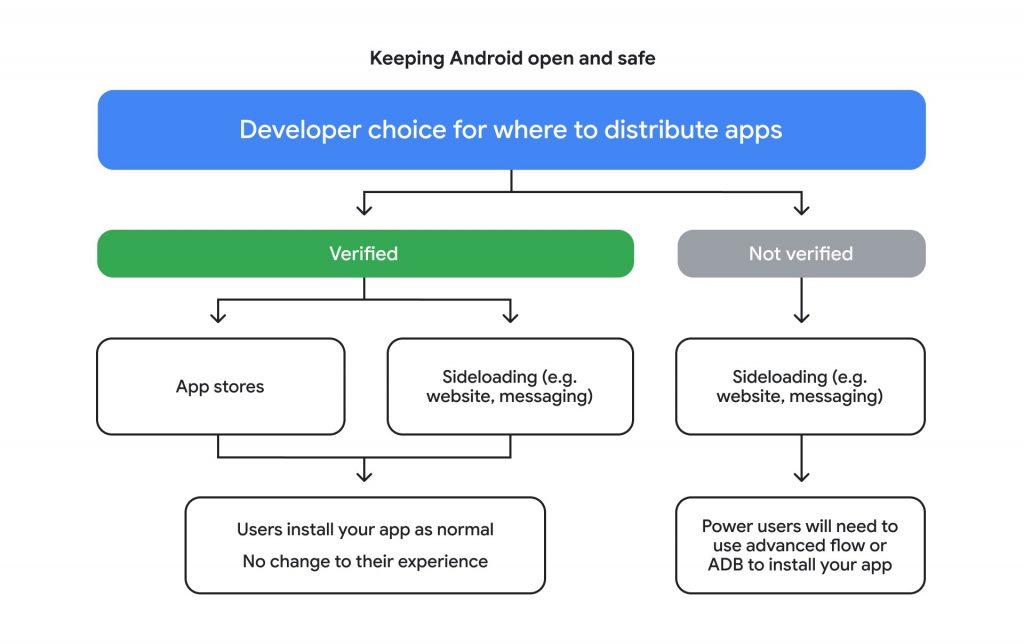
Pomembno je razlikovati med tem postopkom in objavo aplikacije v trgovini Google Play. Ni namreč nujno, da je vsaka aplikacija v trgovini Google Play. Razvijalec jo lahko še naprej ponuja na lastni spletni strani, prek druge trgovine ali drugega distribucijskega kanala. Če sta razvijalec in aplikacija registrirana, naj bi uporabnik aplikacijo lahko namestil podobno kot doslej.
Google zato vztraja, da »sideloading« ne izginja. Po njegovi razlagi sistem ne ocenjuje vsebine aplikacije na enak način kot postopek preverjanja za Google Play, ampak želi ugotoviti, kdo stoji za aplikacijo. Če se nekdo večkrat pojavlja z zlonamerno programsko opremo ali lažnimi aplikacijami, anonimno odpiranje novih identitet postane težje.
Kaj se bo spremenilo za običajnega uporabnika v Sloveniji
Če uporabnik aplikacije prenaša samo iz Google Playa, bo spremembo verjetno težko opazil. Google pravi, da je večina razvijalcev v Playu že opravila zahtevano preverjanje, velik del aplikacij pa je podjetje registriralo samodejno. Podobno bo pri APK datoteki, ki jo uporabnik prenese neposredno s spletne strani preverjenega razvijalca. Če je razvijalec opravil postopek in registriral paket aplikacije, lahko program še naprej distribuira zunaj Google Playa. Za uporabnika namestitev v takšnem primeru ne bi smela postati bistveno zahtevnejša.
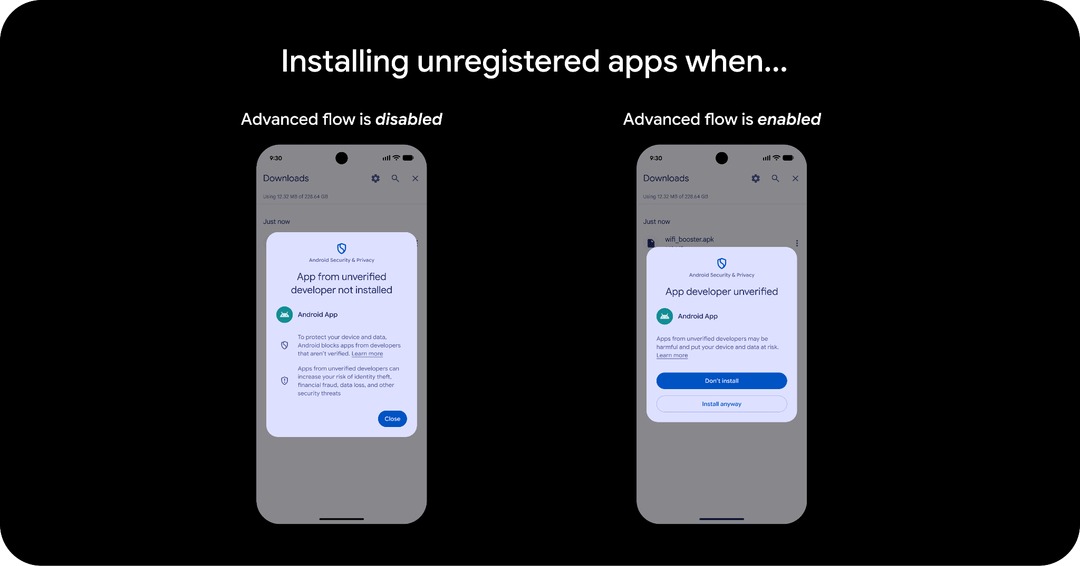
Drugače pa bo za tiste, ki veliko aplikacij nameščajo izven Googlove trgovine. Namesto običajnega opozorila, da uporabnik namešča aplikacijo iz neznanega vira, bo Android lahko namestitev preprečil. Sistem bo sporočil, da aplikacija prihaja s strani nepreverjenega razvijalca. Uporabnik bo imel možnost, da zaščito vseeno izključi, vendar Google pri tem ne bo več ponujal preprostega stikala, ki ga je mogoče vključiti v nekaj sekundah.
Za namestitev nepreverjene aplikacije bo treba počakati 24 ur
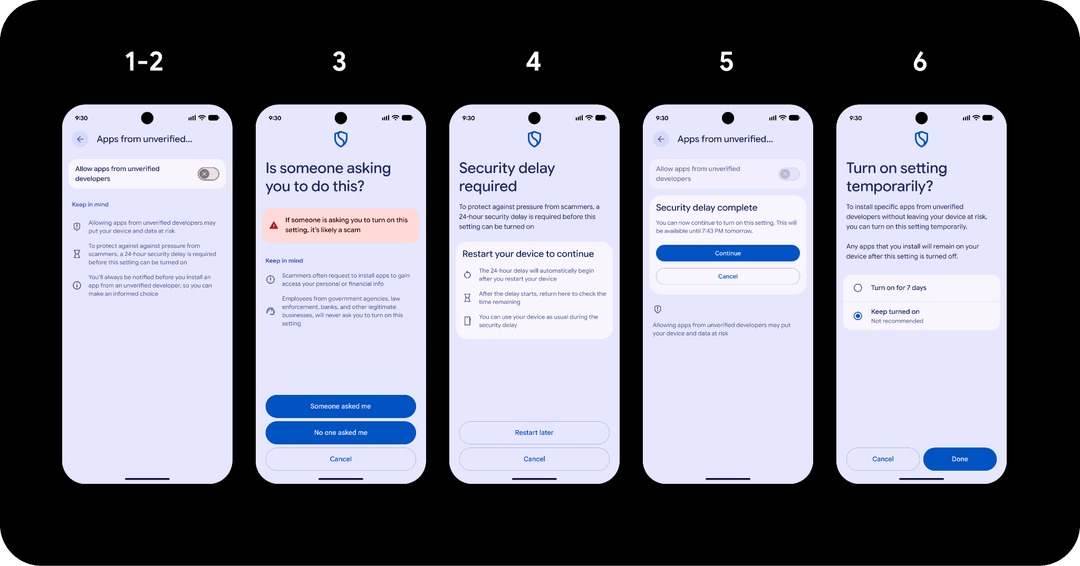
Za naprednejše uporabnike je Google pripravil tako imenovani Advanced Flow. Namenjen je ljudem, ki vedo, da želijo namestiti aplikacijo nepreverjenega razvijalca in so pripravljeni sprejeti tveganje. Postopek je precej strožji od današnjega dovoljenja za nameščanje aplikacij iz neznanih virov. Uporabnik mora vključiti možnosti za razvijalce, omogočiti nameščanje aplikacij nepreverjenih razvijalcev, potrditi, da ga k temu ne sili druga oseba, potrditi svojo identiteto z zaščito telefona ter opraviti varnostni postopek. Nato sledi 24-urna čakalna doba.
Po izteku časa se uporabnik vrne v nastavitve in lahko dovoljenje za nepreverjene aplikacije vključi za sedem dni ali za nedoločen čas. Tudi po trajni vključitvi Android ob namestitvi posamezne nepreverjene aplikacije prikaže opozorilo, vendar jo je mogoče namestiti z izbiro možnosti za nadaljevanje namestitve.
Google čakalno dobo pojasnjuje s spletnimi prevarami. Pri številnih finančnih prevarah napadalec žrtev po telefonu ali prek sporočil prepričuje, naj takoj namesti lažno bančno, dostavno ali varnostno aplikacijo. Ponovni zagon naprave in enodnevna zamuda naj bi prekinila takšen scenarij ter uporabniku dala čas, da preveri, kaj namešča.
Naprednejši uporabniki imajo še vedno ADB
Za razvijalce in tehnično bolj izkušene uporabnike obstaja obvod. Namestitev prek Android Debug Bridge oziroma ADB ne zahteva registracije razvijalca. Google pojasnjuje, da želi ohraniti običajen razvojni proces. Razvijalec mora imeti možnost izdelati aplikacijo v Android Studiu, jo namestiti na svoj telefon in jo testirati, preden jo kjerkoli registrira ali objavi. Enaka možnost ostaja uporabnikom, ki imajo APK datoteko in jo znajo namestiti z ukazom ADB.
To pomeni, da Android tudi po globalni uvedbi ne bo postal enak Applovemu iOS-u v smislu popolnega nadzora ene trgovine nad programsko opremo. Vendar bo običajna neposredna namestitev nepreverjene aplikacije namenoma težja.
Druga alternativa je Shizuku, ki je v primerjavi z ADB-jem prijaznejši do začetnika. Shizuku je orodje za Android, ki aplikacijam omogoči dostop do naprednejših sistemskih funkcij brez klasičnega rootanja telefona. Deluje tako, da uporabnik prek ADB-ja zažene storitev Shizuku, nato pa lahko podprte aplikacije prek nje uporabljajo določene sistemske API-je z višjimi pravicami.
Tretja možnost, ki počasi izginja, je odklepanje sistemskega zaganjalnika (angl. rooting). Nekoč si lahko na praktično vsakem telefonu pridobil administratorske pravice za spreminjanje delov sistema, do katerih običajne aplikacije nimajo dostopa, za odstranjevanje sistemskih aplikacij, uporabljanje naprednih modulov in podobno. Vsako leto je manj telefonov, pri katerih je to še izvedljivo, zato za večino to ne bo realna alternativa.
Kaj se bo zgodilo z aplikacijami, ki so že nameščene?
Nič. Google z naprav ne namerava množično odstranjevati aplikacij nepreverjenih razvijalcev. Če je uporabnik aplikacijo namestil pred začetkom preverjanja, naj bi ostala na telefonu in delovala naprej. Težava se pojavi pri posodobitvah. Google pravi, da nepreverjena aplikacija brez omogočenega Advanced Flow ali uporabe ADB ne bo mogla namestiti nove različice.
F Droid in odprtokodne aplikacije so med največjimi razlogi za spor
Največ kritik ne prihaja s strani uporabnikov Google Playa, ampak razumljivo iz odprtokodne skupnosti. F Droid že od napovedi nasprotuje obveznemu Googlovemu preverjanju. Njegovi predstavniki opozarjajo, da Android s tem uvaja osrednjo točko nadzora tudi nad programsko opremo, ki nikoli ni bila namenjena Google Playu. Razvijalec odprtokodne aplikacije lahko kodo objavi javno in jo distribuira prek neodvisnega repozitorija, vendar bo za običajno namestitev na certificiran Android po novi Googlovi ureditvi vseeno motiviran, da se registrira pri Googlu.
Google je medtem pripravil poseben postopek za odprtokodne aplikacije. Razvijalci jih lahko registrirajo tudi za distribucijo prek odprtokodnih platform, trgovina pa lahko v določenih primerih del postopka registracije avtomatizira. Kljub temu mora biti aplikacija povezana s preverjenim računom razvijalca, če želi ohraniti običajen uporabniški način namestitve.
Kaj pa študent, ki naredi aplikacijo za pet prijateljev?
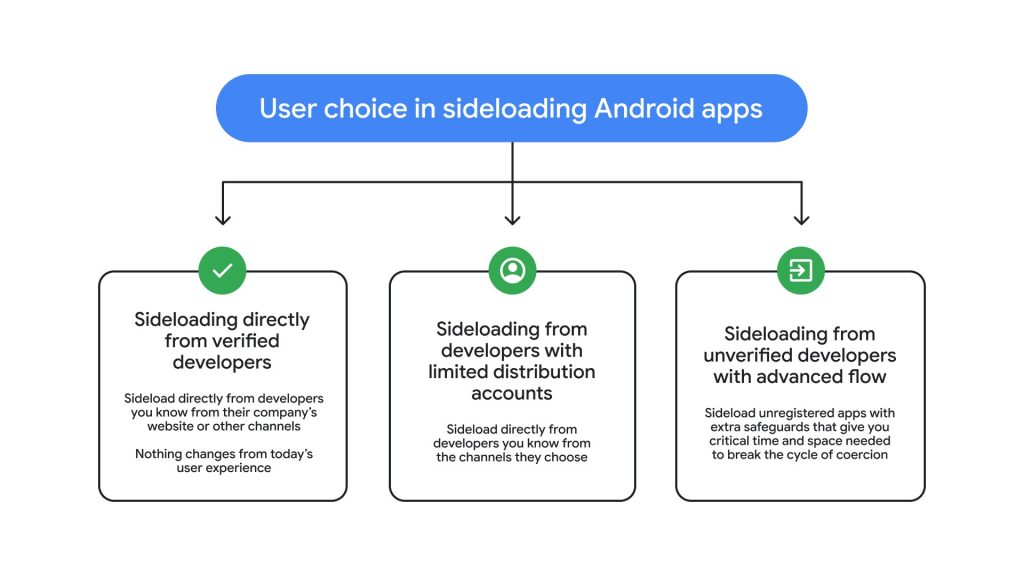
Google je po prvih kritikah prilagodil prvotni načrt. Za študente, učitelje, ljubiteljske programerje in druge manjše razvijalce je uvedel brezplačen račun za omejeno distribucijo. Ta ne zahteva državnega identifikacijskega dokumenta, z njim pa je mogoče aplikacijo deliti z največ 20 predhodno odobrenimi napravami.
Huawei telefoni bodo po vsej verjetnosti izvzeti iz teh omejitev
Pravila veljajo za certificirane naprave Android, na katerih je prisoten Googlov ekosistem. Samsung, Xiaomi, Motorola, Honor, Nothing, Google Pixel in večina drugih telefonov na slovenskem trgu uporablja certificirano različico Androida z Googlovimi storitvami. Huawei je eden redkih proizvajalcev, ki ni več certificiran in bi mogoče lahko izkoristil situacijo v svojo prid. Množične selitve ni za pričakovati, mogoče le močnejši odziv med uporabniki, ki večino časa preživijo izven Googlovega nadzora.
Android bo ostal odprt, vendar z dodatno plastjo med uporabnikom in APK datoteko
Za večino uporabnikov Google Playa se ne bo spremenilo skoraj nič. Uporabnik, ki bo namestil APK datoteko preverjenega razvijalca z njegove spletne strani, prav tako verjetno ne bo opazil večje razlike. Pri aplikaciji nepreverjenega razvijalca pa Android ne bo več privzeto predpostavljal, da zadostuje ena uporabnikova potrditev.
V tem primeru bo moral uporabnik prvič aktivirati napredni način, počakati 24 ur in zavestno dovoliti nepreverjeno programsko opremo. Ko bo to storil, bo lahko dovoljenje pustil trajno vključeno. Razvijalci bodo lahko še naprej uporabljali ADB, manjši projekti pa bodo imeli možnost omejene distribucije, alternativne trgovine pa ne bodo prepovedane.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Vas zanima več iz te teme?
Android aplikacije pametni telefoni Android telefoni android Android dovoljenjaSorodne novice
Kaj berejo drugi?







Partnerji Računalniških novic Prikaži vse
AUDIO BM d.o.o.
Kingston Technology
SICIRUS d.o.o.