

Deli z drugimi:

 Sledite nam na Google News
Pozor, v Sloveniji razsaja nova izsiljevalska koda!
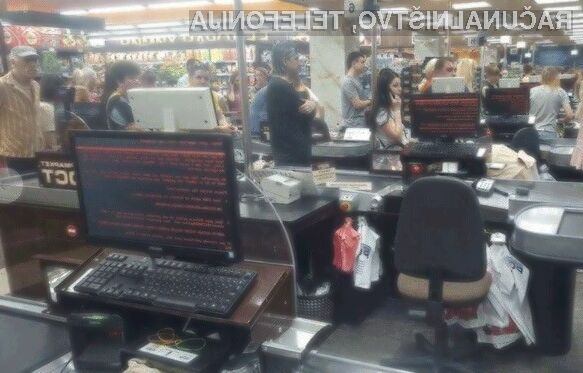
Podjetja po vsem svetu poročajo o spletnih napadih z izsiljevalsko škodljivo programsko kodo Petrwrap oziroma Petya, prvo prijavo pa so prejeli tudi v Sloveniji. Gre za podružnico multinacionalke. Na prisotnost novega virusa je opozoril slovenski nacionalni odzivni center za obravnavo incidentov s področja varnosti elektronskih omrežij in informacij SI-CERT, saj je ravno pred kratkim prejel eno prijavo o okužbi v slovenskem podjetju. Novi zlonamerni kodi se boste najlažje izognili tako, da boste prepoznali njen način širjenja.
SI-CERT opozarja, da nepridipravi za širjenje škodljive programske kode Petya uporabljajo elektronski naslov wowsmith123456@posteo.net, ker pa je ponudnik ta naslov že blokiral, bodo nepridipravi kmalu pričeli uporabljati nadomestne naslove. Zlonamerna koda se širi po elektronski pošti kot RTF priponka in izkorišča ranljivost v operacijskih sistemih Windows, ki niso bili že dalj časa posodobljeni z varnostnimi popravki.
Če ima izsiljevalska škodljiva programska koda Petya dovolj visoke sistemske pravice, po uspešno izvedeni okužbi prepiše MBR (master boot record). Nato počaka od 10 minut do ene ure, ponovno zažene računalnik in prikaže lažno obvestilo, ki je videti kot sistemsko obvestilo o preverjanju diska (chkdsk). V tem času zašifrira NTFS MFT (Master File Tree) in prepiše Master Boot Record (MBR), poleg tega pa zašifrira tudi datoteke z različnimi končnicami v vseh mapah, razen v mapi Widowsov (C:Windows). Ob ponovnem zagonu računalnika pa prikaže izsiljevalsko sporočilo.
Če ste žrtev tega izsiljevalskega virusa, SI-CERT svetuje, da sistem na novo namestite iz varnostne kopije. V primeru, da varnostne kopije nimate, jim to sporočite po elektronski pošti na cert@cert.si. Plačilo odkupnine trenutno ni smiselno, saj je elektronski naslov napadalca že blokiran, s čimer je postopek odkupa šifrirnega ključa onemogočen. Po nekaterih informacijah naj bi okužba vsebovala tudi modul za krajo gesel in drugih avtentikacijskih podatkov, tako da žrtvam svetujejo preventivno zamenjavo vseh dostopnih gesel, ki bi lahko bila odtujena.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Povezave
Sorodne novice
Kaj berejo drugi?
Partnerji Računalniških novic Prikaži vse
VideoExpert.eu – trgovina s profesionalno video opremo
ATELJE HERTIŠ d.o.o.