

 Sledite nam na Google News
Pametna umetna inteligenca prevzema nadzor nad telefoni Android
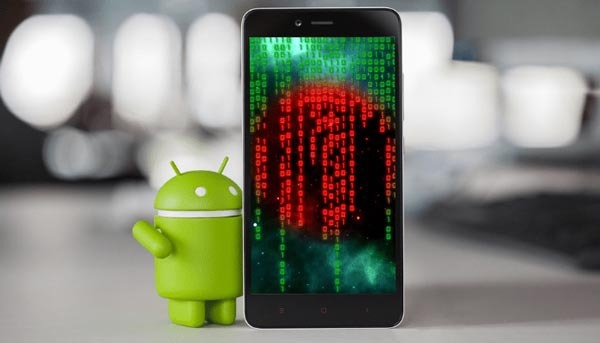
Novi škodljivi program RatHat se širi prek SMS-sporočil, lažnega oglaševanja ter ribarjenja na spletu, pri čemer od uporabnikov zahteva ročno namestitev datoteke APK zunaj uradne trgovine Google Play. Njegov primarni cilj je kraja bančnih podatkov, enkratnih gesel OTP in dostopov do kriptovalut. Z zlorabo storitev dostopnosti trojanec samodejno vklopi razvijalske možnosti ter brezžično odpravljanje napak. S tem si zagotovi lokalno lupino z visokimi pravicami brez potrebe po fizični povezavi z računalnikom, kar spominja na pristop znanih zlonamernih družin ToxicPanda in RedHook.
Po pridobitvi dostopa ADB trojanec namesti vsebovano storitev v jeziku Go, imenovano liblocal-service.so. Ta zaobide omejitve porabe baterije in skrbi za trajnost v sistemu, saj se z glavnim programom medsebojno ščitita in ponovno nameščata. Druga komponenta libmedia_codec.so deluje kot odjemalec reverse-proxy FRP in vzpostavlja stalno povezavo s strežniki napadalcev. Za krajo podatkov trojanec prikazuje prekritja v HTML-ju za prestrezanje vstopnih podatkov v spletno bančništvo, bere SMS-sporočila, obvestila, kode PIN, vzorce zaklepanja zaslona ter celo spletne naslove iz brskalnika.
Glavna posebnost trojanca pa je uporaba umetne inteligence za upravljanje uporabniškega vmesnika. Sistem pretvori strukturo zaslona v format XML ter jo pošlje oddaljenemu umetnemu asistentu. Ta natančno prepozna koordinate gumbov, odčita besedilo in samodejno izvaja ukaze, kot je pomik navzdol. Zaradi tega je delovanje precej bolj prilagodljivo in težje zaznavno od starih skript s fiksnimi koordinatami. Ob poskusu ročne odstranitve trojanec prestreže potrditveno okno, prekliče postopek in prikaže lažno obvestilo o napaki trgovine Google Play.
Osnovna zaščita pred novo zlonamerno kodo ostaja nespremenjena: izogibanje nepreverjenim datotekam APK in uporaba orodja Google Play Protect.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.

Sorodne novice
Kaj berejo drugi?
Partnerji Računalniških novic Prikaži vse

RITTAL d.o.o.
STUDIO GRAFFIT d.o.o.
MAT3, MATEJ BOŽIČ s.p.