

Deli z drugimi:

 Sledite nam na Google News
En napačen klik in napadalci so v vašem podjetju
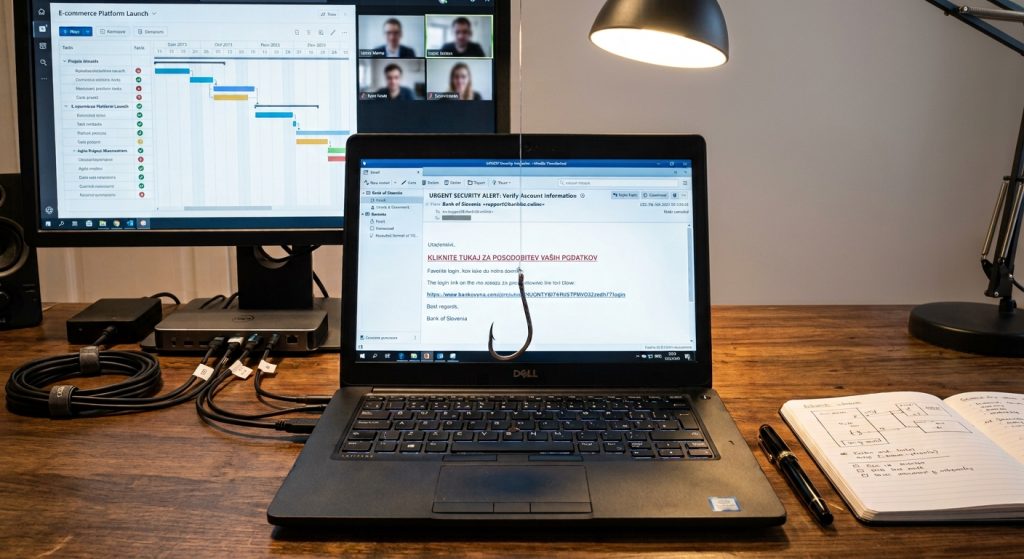
Podatki slovenskega nacionalnega odzivnega centra za kibernetsko varnost SI-CERT za leto 2025 kažejo, da se obseg kibernetskih incidentov povečuje. Ob tem je eden pomembnejših izzivov za organizacije ribarjenje oziroma phishing, saj napadalci vse uspešneje posnemajo komunikacijo, s katero se zaposleni srečujejo vsak dan.
SI-CERT je po prvi obdelavi statistike lani obravnaval 6.196 incidentov, kar je 35 odstotkov več kot leto prej, število prejetih prijav pa se je povečalo za 44 odstotkov. Med njimi je bilo 1.995 primerov povezanih z ribarjenjem. Tudi finančne posledice niso zanemarljive – povprečno prijavljeno oškodovanje pri napadih ribarjenja je znašalo kar 46.000 evrov.
Napadalci izkoriščajo človeški dejavnik
Ribarjenje je učinkovito prav zato, ker ne napada nujno računalnika ali strežnika, temveč poskuša prepričati človeka, da sam naredi nekaj, česar sicer ne bi. To je lahko klik na povezavo, odprtje priponke, posredovanje prijavnih podatkov ali izvedba plačila.
Kako napadalcem to uspeva? Predvsem z vse bolj prepričljivimi sporočili. Organizirane kriminalne skupine imajo na voljo učinkovitejša orodja za pripravo, prilagajanje in spremljanje ribarskih kampanj, zato zgolj opozorilo, naj bodo zaposleni »previdni«, ni več dovolj. Organizacije potrebujejo način, kako varnejše vedenje zaposlenih redno utrjevati in preverjati v praksi.
Tradicionalno varnostno izobraževanje ima pri tem očitno omejitev. Če zaposleni enkrat letno opravijo spletni tečaj, je lahko vsebina ob zaključku še sveža, nekaj mesecev pozneje pa je znanje zastarelo. Še večji problem predstavljajo generične vsebine tovrstnih izobraževanj, ki niso nujno povezane z dejanskimi situacijami, s katerimi se posameznik srečuje pri svojem delu.
Varnostno ozaveščanje mora postati neprekinjen proces
Na tem področju želi drugačen pristop ponuditi evropsko podjetje Nimblr. Njegova platforma varnostno ozaveščanje povezuje s simulacijami ribarjenja in kratkimi učnimi vsebinami, pri čemer se proces čim bolj avtomatizira.
Na ta način organizacija namesto enkratnega učenja vzpostavi neprekinjen krog izobraževanja. Simuliran napad pokaže, kako se uporabnik odzove, morebitna napaka pa je lahko takoj priložnost za učenje. Sledijo kratke vsebine, ki utrjujejo pravilno ravnanje, nato pa se proces ponavlja. Namen ni preverjanje zaposlenih zaradi preverjanja samega, temveč postopno oblikovanje varnejših navad.
Pomemben del pristopa predstavljajo tako imenovana mikroizobraževanja. Gre za kratke in interaktivne vsebine, ki so prilagojene uporabniku, njegovemu vedenju in ocenjenemu tveganju. Nimblr jih lahko samodejno posreduje uporabnikom, na voljo pa so v več kot 30 jezikih.
Učite se takrat, ko je to najbolj pomembno
Ena od posebnosti platforme je odziv na vedenje uporabnika. Če uporabnik pri simuliranem napadu klikne na povezavo, lahko Nimblr takoj prikaže kontekstualno povratno informacijo in kratko učno vsebino.
Tak pristop poskuša izkoristiti trenutek, ko je povezava med dejanjem in posledico najbolj neposredna. Namesto da bi zaposleni napako obravnaval šele čez več mesecev na naslednjem obveznem izobraževanju, se uči takrat, ko je situacija še sveža.
V ozadju so načela vedenjske psihologije, kot sta ponavljanje v časovnih razmikih in takojšnja povratna informacija
Organizacija ima pregled nad ravnjo varnostne ozaveščenosti
Nimblr združuje simulacije, izobraževanje in poročanje v eni platformi. Podatki o odzivih uporabnikov se lahko uporabijo za nadaljnje prilagajanje izobraževanja, organizacija pa dobi pregled nad ravnjo varnostne ozaveščenosti.
Takšen pristop spreminja tudi pogled na uspešnost izobraževanja. Sam podatek, da je 100 odstotkov zaposlenih opravilo tečaj, namreč ne pove prav veliko. Pri simulacijah je drugače, saj je mogoče opazovati odzive uporabnikov in skozi ponavljajoče vaje spremljati njihov napredek.
CREAPLUS: regijski distributer rešitev Nimblr
Na vse večji pomen človeškega dejavnika pri kibernetski varnosti se odziva tudi podjetje CREAPLUS, ki je postalo regijski distributer rešitev Nimblr za varnostno ozaveščanje zaposlenih in simulacije ribarjenja.
Rešitev zagotavlja prek svoje regijske partnerske mreže. Partnerjem bo na voljo prodajna, predprodajna in tehnična podpora ter pomoč pri uvajanju rešitev. Ciljna skupina so med drugim prodajni partnerji, sistemski integratorji in ponudniki upravljanih storitev (MSP), ki lahko Nimblr vključijo v svoje ponudbe kot razširljivo in ponovljivo storitev.
»Podatki SI-CERT jasno kažejo, da ribarjenje ni obrobna grožnja, temveč eden glavnih načinov, kako napadalci dosežejo posameznike in organizacije. Posledice so lahko velike, prvi korak številnih napadov pa je še vedno sporočilo, ki ga mora zaposleni pravočasno prepoznati. Pri Nimblrju nas je prepričala sposobnost, da varnostno ozaveščanje spremeni v avtomatiziran, neprekinjen in merljiv proces. Naši partnerji in stranke lahko z njim okrepijo človeški sloj varnosti brez nepotrebnega administrativnega bremena,« poudarja Mitja Trampuž, direktor podjetja CREAPLUS.
Tehnologija lahko prepreči številne napade, vendar napadalci vse pogosteje poskušajo tehnično zaščito zaobiti tako, da prepričajo človeka na drugi strani. Zato je treba dati poudarek varnostnemu ozaveščanju zaposlenih, ki je že postalo pomemben del kibernetske odpornosti.
Več lahko najdete na spletni strani www.creaplus.com.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Vas zanima več iz te teme?
Phishing napadiČlanek je pripravljen v sodelovanju s partnerjem CREAPLUS d.o.o.
Za več informacij so vam na voljo pri CREAPLUS d.o.o.
Ob kontaktu povejte, da ste objavo zasledili v Računalniških novicah.
Sorodne novice
Kaj berejo drugi?

Partnerji Računalniških novic Prikaži vse
ATELJE HERTIŠ d.o.o.
TISKARNA SILVECO