

 Sledite nam na Google News
Pred ključnimi roki ni več prostora za ugibanja
Digitalno okolje se spreminja hitreje kot kadarkoli doslej. Umetna inteligenca postaja del vsakodnevnih poslovnih procesov, kibernetski incidenti so vse bolj kompleksni, evropska in slovenska zakonodaja pa organizacijam nalaga vedno več zahtev glede varnosti, odgovornosti in nadzora.
Kako vse te zahteve prenesti v prakso? Kaj morajo organizacije dejansko urediti in do kdaj? Kako se pripraviti na nadzor ali kibernetski incident? In predvsem – kako zagotoviti, da informacijska varnost, varstvo osebnih podatkov in uporaba umetne inteligence ne ostanejo le zapisani v pravilnikih, ampak učinkovito delujejo tudi v praksi?
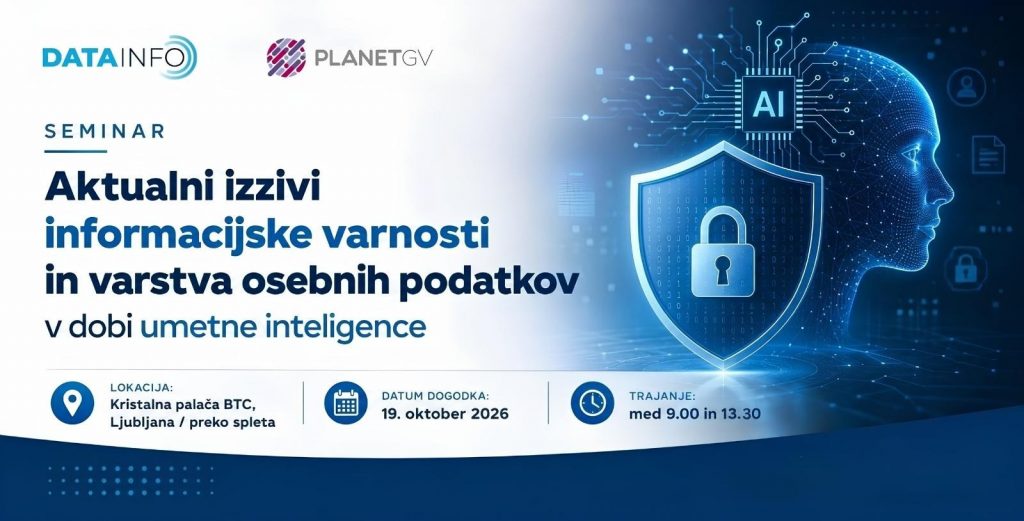
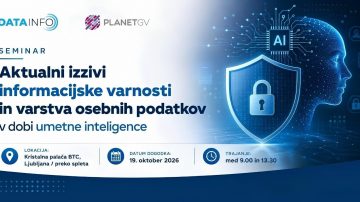
Odgovorom na ta vprašanja bo namenjen Letni dogodek DATAINFO.SI, ki bo potekal 19. oktobra 2026 v Kristalni palači BTC v Ljubljani in preko spleta.
ZInfV-1: odgovori še pred ključnim rokom
Posebna pozornost bo letos namenjena Zakonu o informacijski varnosti (ZInfV-1). Za številne organizacije se namreč približuje pomemben datum – 19. december 2026, do katerega morajo zavezanci urediti ključne zahteve glede upravljanja informacijske varnosti in vzpostaviti zahtevane ukrepe oziroma ustrezno raven skladnosti. Zavezanci bodo lahko še pred iztekom roka dobili informacije o tem, kaj morajo urediti, katere dokumente, procese in varnostne ukrepe potrebujejo ter na katere obveznosti morajo biti posebej pozorni. O ključnih obveznostih in rokih po ZInfV-1 bo govoril direktor DATAINFO.SI Miroslav Ekart, ki bo področje povezal tudi z zahtevami AI Acta in Cyber Resilience Acta.
Ko umetna inteligenca vstopi v organizacijo
Umetna inteligenca danes ni več le vprašanje prihodnosti. Zaposleni jo že uporabljajo pri pripravi dokumentov, analizi podatkov, komunikaciji, programiranju in številnih drugih nalogah. S tem pa se odpirajo nova vprašanja: kateri podatki se lahko vnašajo v AI-orodja, kdo nadzira njihovo uporabo, kako zagotoviti sledljivost in kaj od organizacij zahteva AI Act? O varni in upravljani uporabi umetne inteligence bo govoril Klemen Rizman iz podjetja Creaplus, s poudarkom na vzpostavitvi nadzora, sledljivosti in skladnosti pri uporabi AI v organizacijah.
Od prakse Informacijskega pooblaščenca do odziva na incident
Dogodek ne bo ostal le pri zakonodaji. Mag. Andrej Tomšič, namestnik Informacijske pooblaščenke, bo predstavil aktualno prakso Informacijskega pooblaščenca RS in izzive, s katerimi se organizacije srečujejo na področju varstva osebnih podatkov. Kako ravnati, ko pride do dejanskega varnostnega incidenta, bo predstavil Tadej Hren, vodja oddelka za obravnavo omrežnih incidentov pri SI-CERT. Udeleženci bodo tako dobili vpogled tudi v praktičen potek odzivanja na incidente in ključne korake, ki jih organizacija ne sme prepustiti improvizaciji. Program bodo dopolnili Klemen Kraigher Mišič iz GDPR PLUS z izkušnjami nekdanjega inšpektorja pri Informacijskem pooblaščencu RS in praktičnimi nasveti ter Marko Kašić iz A1, ki bo predstavil evropske rešitve na področju informacijske varnosti.
Dogodek za tiste, ki morajo sprejemati odločitve
Letni dogodek DATAINFO.SI je namenjen direktorjem in vodstvu organizacij, DPO-jem, vodjem informatike in informacijske varnosti, pravnim in kadrovskim službam, podjetnikom ter drugim, ki so odgovorni za skladno in varno poslovanje. Dogodek bo potekal 19. oktobra 2026 med 9.00 in 13.30. Udeležba je mogoča v živo v Kristalni palači BTC v Ljubljani ali preko spleta. Kotizacija za zgodnje prijave do 21.9.2026 znaša 168 EUR + DDV. V času, ko se zahteve glede kibernetske varnosti, zasebnosti in umetne inteligence vse bolj prepletajo, je pravočasna priprava pomembnejša kot kadarkoli. 19. oktober 2026 je zato priložnost, da organizacije še pred ključnimi roki preverijo, ali so na nove zahteve tudi dejansko pripravljene. Prijavite se lahko na www.datainfo.si. (P.R.)
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.

Sorodne novice
Kaj berejo drugi?
Partnerji Računalniških novic Prikaži vse
OptiCyber3 d.o.o.
MA-KO d.o.o.
MIKROCOP d.o.o.