

Deli z drugimi:

 Sledite nam na Google News
Ne odpirajte povezav v lažnih e-sporočilih!
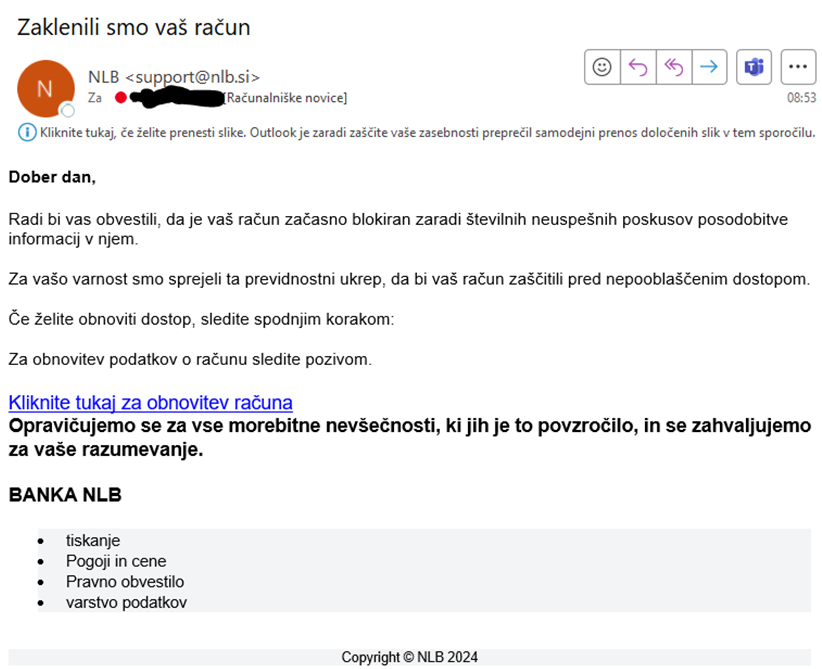
V zadnjem času se spet pojavlja množica lažnih mailov. Ker so tovrstni maili, ki ribarijo po našem bazenu (phishing), vse bolje napisani in iz naslovov, ki so videti verodostojni, nobeno opozorilo ni odveč. Tokrat naj bi mail prispel iz NLB (seveda v resnici ni), a bodite vedno pozorni, nepridipravi se lahko izdajajo za kogarkoli.
Prvo pravilo je: nikoli ne odpirajte kakorkoli sumljivih povezav v e-sporočilih. Če na povezavo kliknete, pa na spletni strani ne vpisujte svojih podatkov (osebnih, podatkov s kartic ipd.).
V e-sporočilu preverite elektronski naslov, s katerega je bilo sporočilo poslano. Pozorno poglejte vse, kar je napisano. Napaka se lahko skriva v malenkostih. Preglejte tudi zadevo oziroma naslov maila, če je nenavaden, napisan v preveč pogovornem jeziku in podobno. Prav tako pozdrav na začetku besedila. So v sporočilu morebitne tipkarske napake? Je v njem kakršenkoli drug moteči faktor? Vsaka malenkost je lahko znak za alarm.
Povezavo (angl. link) preverite, preden jo odprete. Kako? Kliknite z desnim miškinim gumbom na povezavo in jo kopirajte. Prilepite jo v Notepad, Word ali podoben program in preverite, ali je verodostojna. Tu se ponavadi hitro izkaže, za kaj gre. Vseeno pa bodite tudi tu pazljivi, saj je lahko spletni naslov nevarno podoben pravemu naslovu podjetja – poglejte, ali je zamenjana kakšna črka, ali je kje dvojna črka, ali kakšna črka manjka, kakšna je končnica …)
Če še vedno niste prepričani, pokličite banko oziroma podjetje, ki naj bi sporočilo poslalo. Klic vas nikoli ne more stati toliko, kot vas bo stalo, če vas pretentajo spletni nepridipravi.
Tudi v NLB so seznanjeni z lažnimi elektronskimi sporočili v imenu banke.
»Prevaranti so znova na delu. Tokrat poskušajo z lažnimi elektronskimi sporočili od prejemnikov sporočila pridobiti občutljive osebne podatke in varnostne elemente, s katerimi lahko nato vstopijo v elektronsko banko. Opozarjamo, da gre za poskus prevare. Banka namreč tovrstnih podatkov nikoli ne pridobiva z SMS ali elektronskimi sporočili.
Vsem strankam oziroma prejemnikom tovrstnih sporočil svetujemo, da sporočilo pobrišejo oziroma ne odpirajo povezave. Če pa so svoje osebne podatke že posredovali, svetujemo, da s pomočjo bančnih strokovnjakov NLB Kontaktnega centra prek video klica, spletnega klepeta, ali telefonskega klica na številko (01) 477 20 00 nemudoma blokirajo uporabo elektronske banke.
Prav tako so se na spletu pojavile lažne novice o odprtju platforme NLB za avtomatizirano trgovanje s kriptovalutami. Opozarjamo, da gre tudi v tem primeru za poskus zlorabe, zato naj stranke na povezave v člankih ne klikajo,« sporočajo iz NLB.
Primere tudi že obravnava Nacionalni odzivni center za kibernetsko varnost Si-cert.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Vas zanima več iz te teme?
Phishing napadiSorodne novice
Kaj berejo drugi?

Partnerji Računalniških novic Prikaži vse
Koenergija d.o.o.
MICROSOFT d.o.o.