Sledite nam na Google News
Kibernetska varnost se začne tam, kjer se konča občutek varnosti
GO-LIX sodi med prepoznavnejše slovenske ponudnike na področju sistemskih varnostnih pregledov ter penetracijskega testiranja. Specializirani so za varnostne preglede, penetracijsko testiranje, digitalno forenziko ob kibernetskih incidentih ter izobraževanja s področja informacijske in kibernetske varnosti. Zaupajo jim tudi največje organizacije in institucije, med katere sodijo banke, zavarovalnice, državna podjetja, ponudniki kritične infrastrukture ter ministrstva tako v Sloveniji kot v tujini.
Pentesting in umetna inteligenca sta idealen par
Pri penetracijskem testiranju ni več dovolj, da se zanašamo samo na znanje in izkušnje človeka. V GO-LIX so prepoznali, da lahko umetna inteligenca pri iskanju ranljivosti pomaga na način, ki ga človek s svojim znanjem težko dohaja. Zato pri izvedbi penetracijskih testov uporabljajo tudi posebej zanje ustvarjen sistem umetne inteligence, naučen neposredno na lastnem znanju.
Pri tem pa se odpira vprašanje zaupnih podatkov. Ker GO-LIX obravnava tudi tajne in zaupne podatke svojih strank, je zaupnost ena ključnih zahtev. Zato so poskrbeli za lastno strojno opremo in uporabljajo posebej ustvarjen sistem umetne inteligence, naučen na neposrednem znanju ekipe. Tako izkoristijo prednosti umetne inteligence in hkrati varujejo podatke naročnikov, s čimer sledijo aktualnim trendom na področju kibernetske varnosti, ki se zadnje čase izredno hitro spreminja.
Celovit pregled tehnologije
GO-LIX izvaja zunanje varnostne preglede, pri katerih simulira napad na javno dostopne sisteme in storitve. Preverjajo strežnike, DNS, spletne, poštne in VPN-storitve ter spletne strani. Pri notranjem varnostnem pregledu pa celovito preverjajo odpornost omrežja, možnost nepooblaščenega dotopa, testirajo delovanje in propustnost varnostnih mehanizmov, napačne konfiguracije, nezaščitene podatke in drugo.
Posebno področje predstavljajo spletne, mobilne in odjemalske aplikacije. Strokovnjaki njihovo varnost preverjajo skladno z mednarodno metodologijo, lastnimi izkušnjami in lastnimi orodji ter se še posebej osredotočajo na tiste ranljivosti, ki jih avtomatizirana orodja spregledajo. Organizacijam, ki so prerasle klasične penetracijske teste, ponujajo storitev red teaminga, pri katerem simulirajo delovanje naprednega napadalca ter preverjajo tehnične, fizične in socialne vektorje napada. So tudi eden vodilnih ponudnikov na področju phishing testiranj, ki jih izvajajo z lastno platformo Phishstrike.
Pri vseh teh varnostnih mehanizmih pa je treba preveriti tudi učinkovitost, ki pokaže, ali ti delujejo in pravočasno zaznajo napadalca. Če se incident že zgodi, pa digitalna forenzika pomaga ugotoviti vzrok vdora, njegov obseg in morebitno prisotnost napadalca. Analiza dnevnikov omogoči pripravo priporočil za izboljšanje okolja po incidentu.
Pri GO-LIX poudarjajo, da projekt ni zgolj izvedba varnostnega pregleda, simulacija napada in predaja poročila. Cilj je izboljšanje varnosti in dvig odpornosti celotnega IKT-okolja.

Phishstrike: napaka naj bo priložnost za učenje
Številni uspešni vdori v podjetja se začnejo zaradi človeške napake. Prav zato je GO-LIX razvil Phishstrike, lastno slovensko platformo za dvig varnostne kulture organizacij.
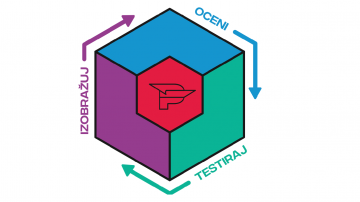
Phishstrike zaposlenih ne kaznuje zaradi klika na napačno povezavo, ampak jih uči, kako prepoznati nevarnost in se naslednjič odzvati pravilno. Platforma najprej oceni raven znanja in stopnjo varnostne kulture, nato preverja odzivanje zaposlenih s simulacijami phishing napadov, na koncu pa jih ciljno izobražuje na področjih, kjer potrebujejo največ dodatnega znanja. Večjim organizacijam je namenjena celovita platforma, manjšim podjetjem pa izobraževalni modul, izvajajo pa tudi Phishing kot storitev. Od enkratnih do celoletnih.
Izobraževanja potekajo v slovenskem jeziku, podprti sta tudi angleščina in hrvaščina. Zaposleni vsebine prejemajo neposredno po elektronski pošti brez dodatnih prijav v sistem. Vsako izobraževanje se zaključi s kratkim kvizom, po uspešnem programu pa zaposleni prejme tudi potrdilo. Administratorji in vodstvo imajo pregled nad potekom izobraževanj, rezultati testiranj in poročili.
Vsebine pripravljajo strokovnjaki za kibernetsko varnost in jih posodabljajo glede na aktualne grožnje. Izobraževalne vsebine so prilagodili skladno s Priporočili Urada Vlade Republike Slovenije za informacijsko varnost, platforma pa je posebej zanimiva za ZINF zavezance.
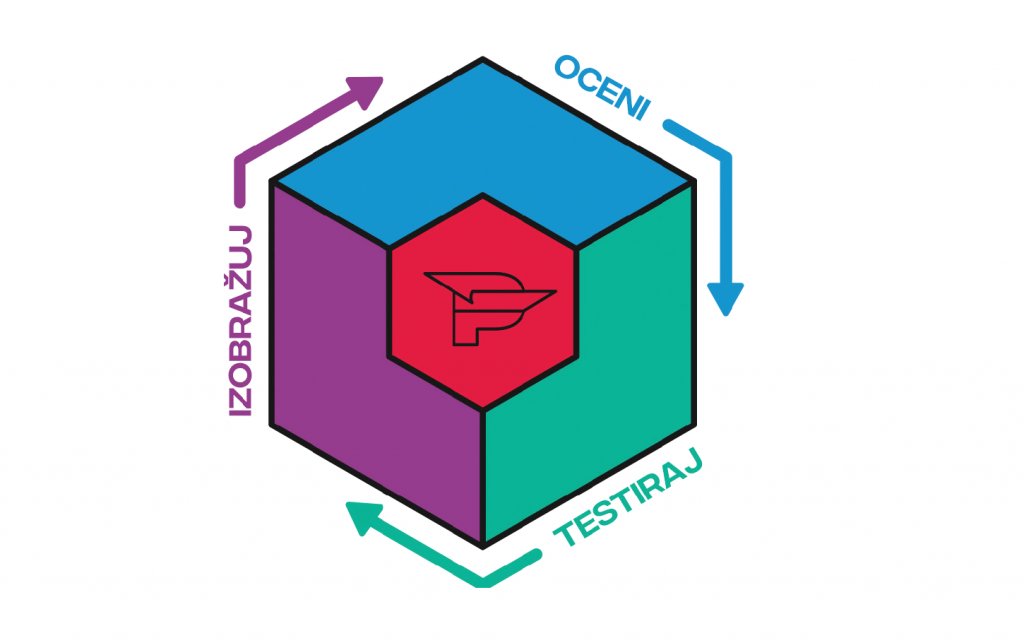
Phishstrike varnostno kulturo gradi s pozitivno motivacijo ter ponavljanjem ocenjevanja, testiranja in izobraževanja. Tehnologija sama ni dovolj. Pri odpornosti organizacije največjo razliko naredijo ljudje.
Več lahko najdete na http://www.golix.si in www.phishstrike.com. (P.R.)
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.

Vas zanima več iz te teme?
kibernetski napadiSorodne novice

Kaj berejo drugi?





Partnerji Računalniških novic Prikaži vse
MITS d.o.o.
PREVOZI KLEMEN LIBANOV s.p.
MLACOM d.o.o.
NJORKA d.o.o.